o6 Automation

o6\GDS

Gestion centralisée de la sécurité OPC UA.

Le Global Discovery Server automatise la configuration de sécurité de toute votre usine et pose les bases d’une exploitation sûre.

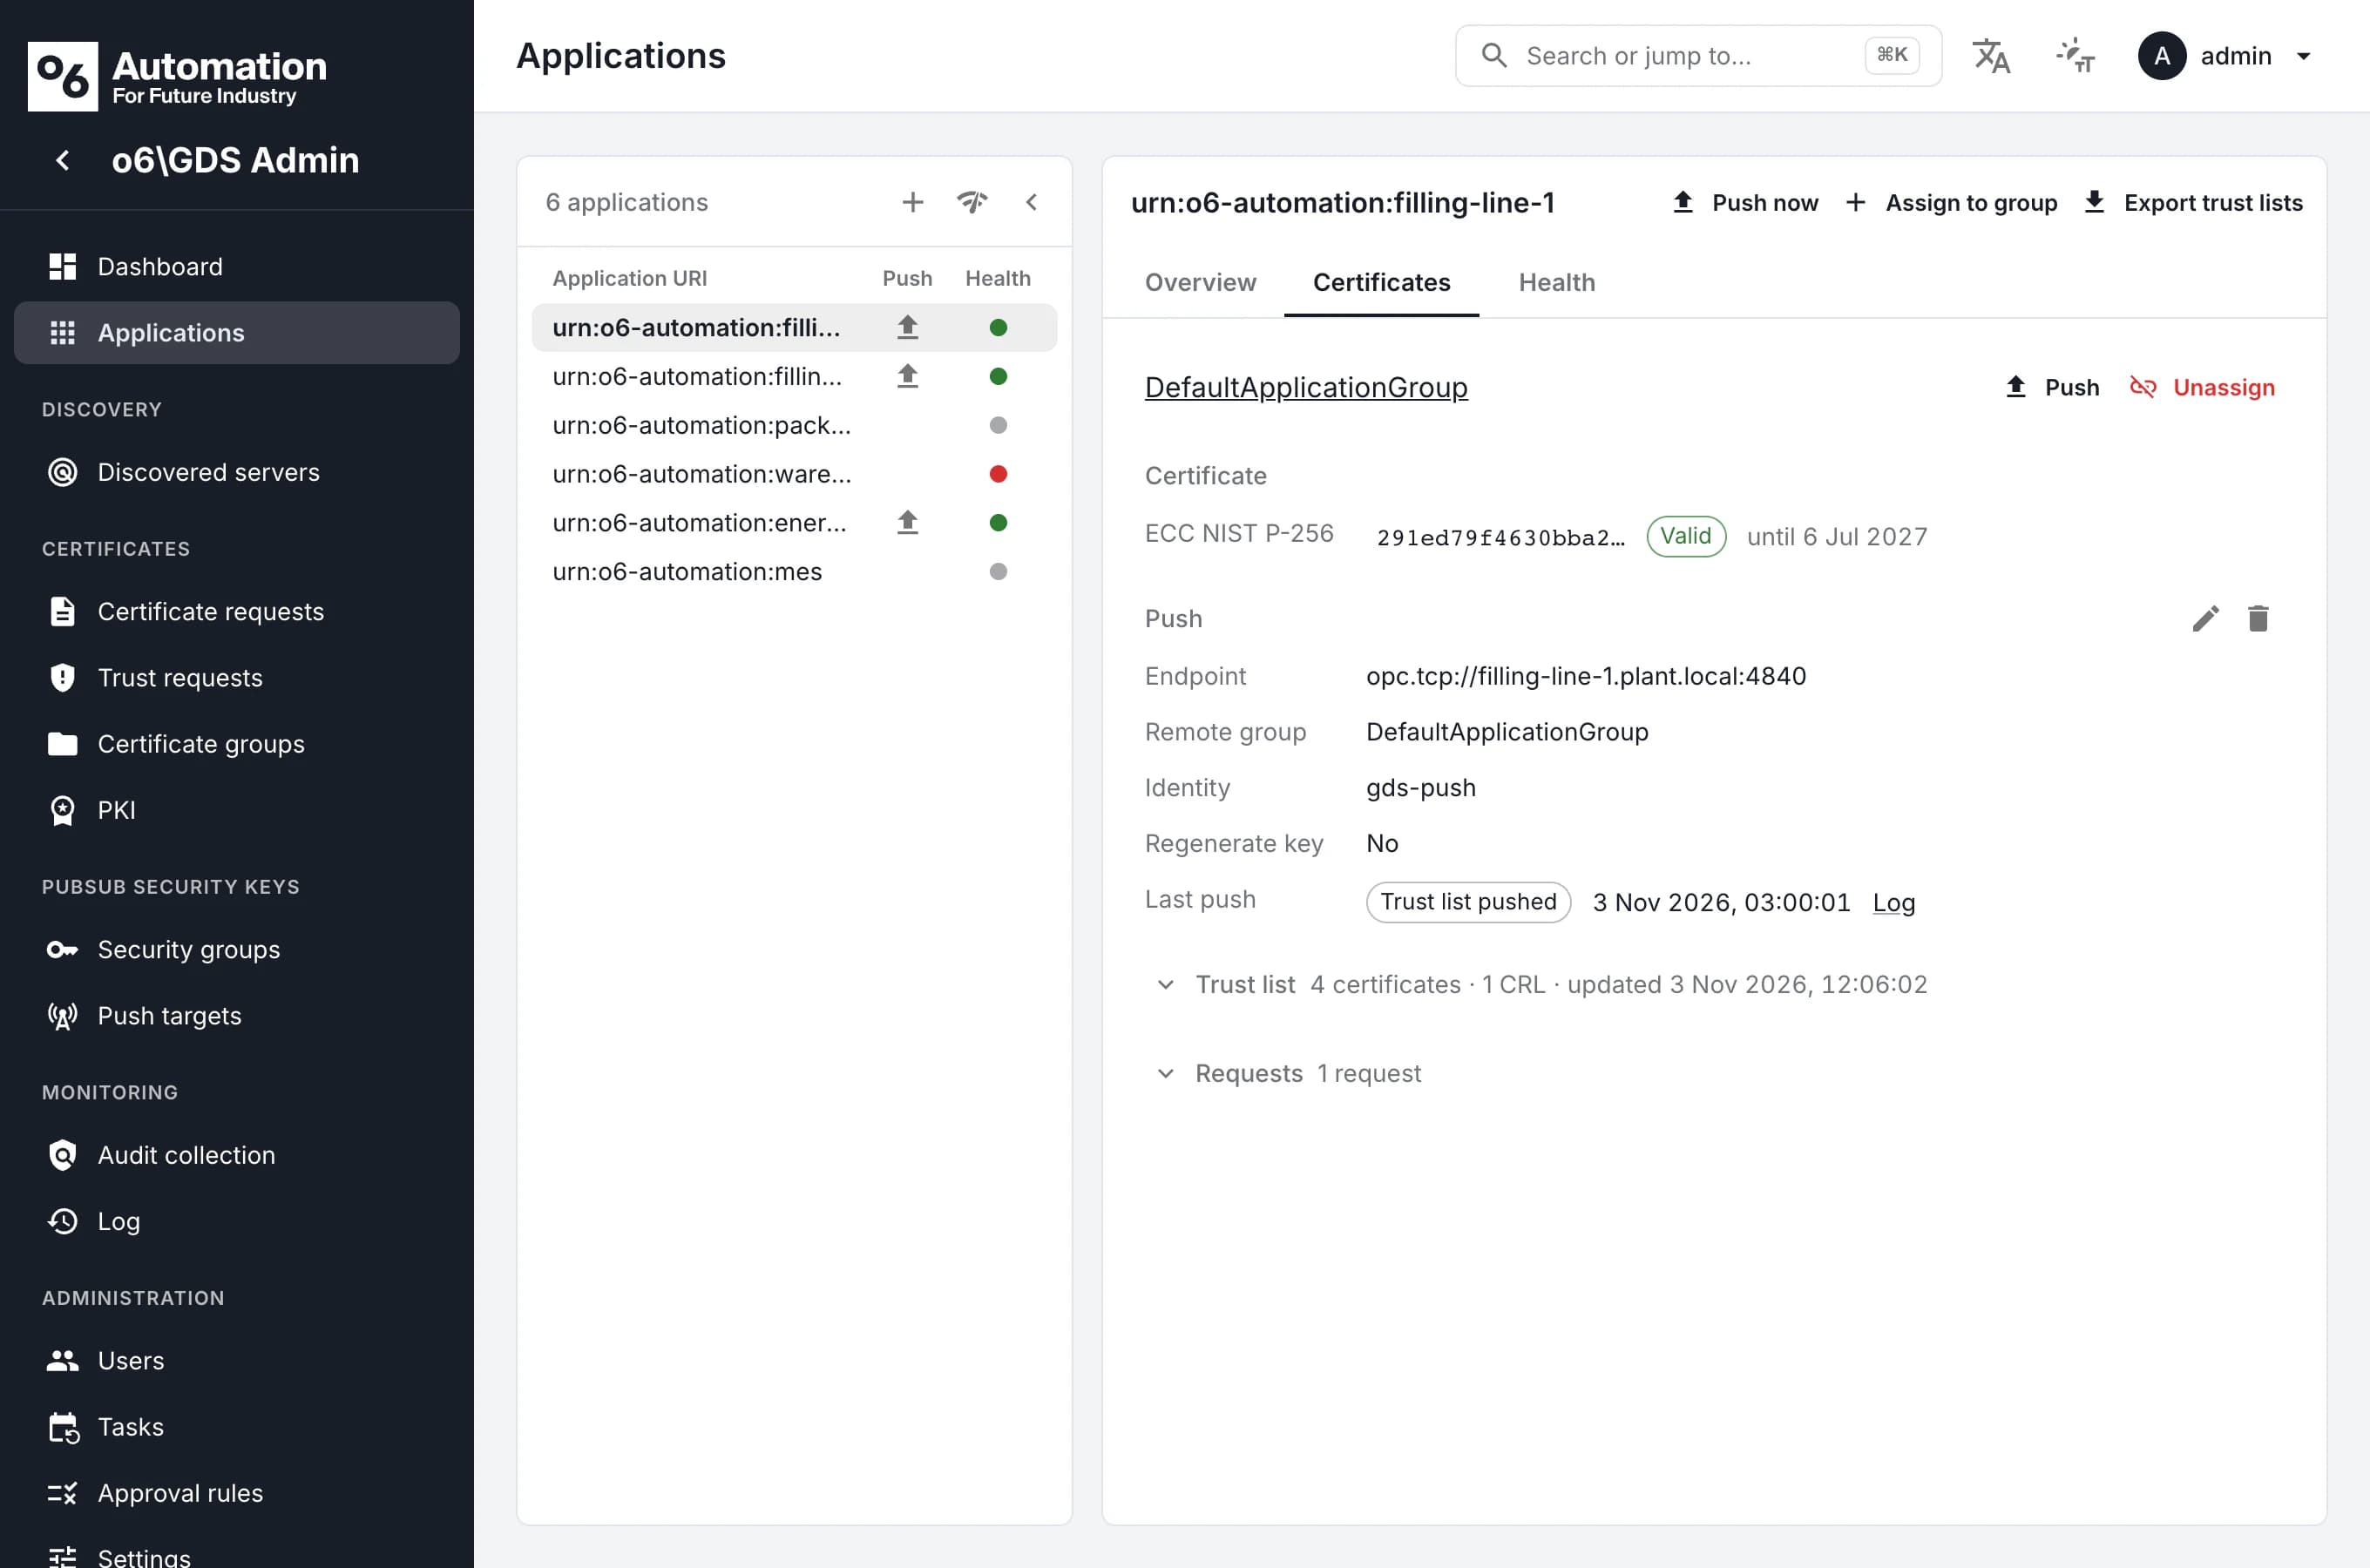
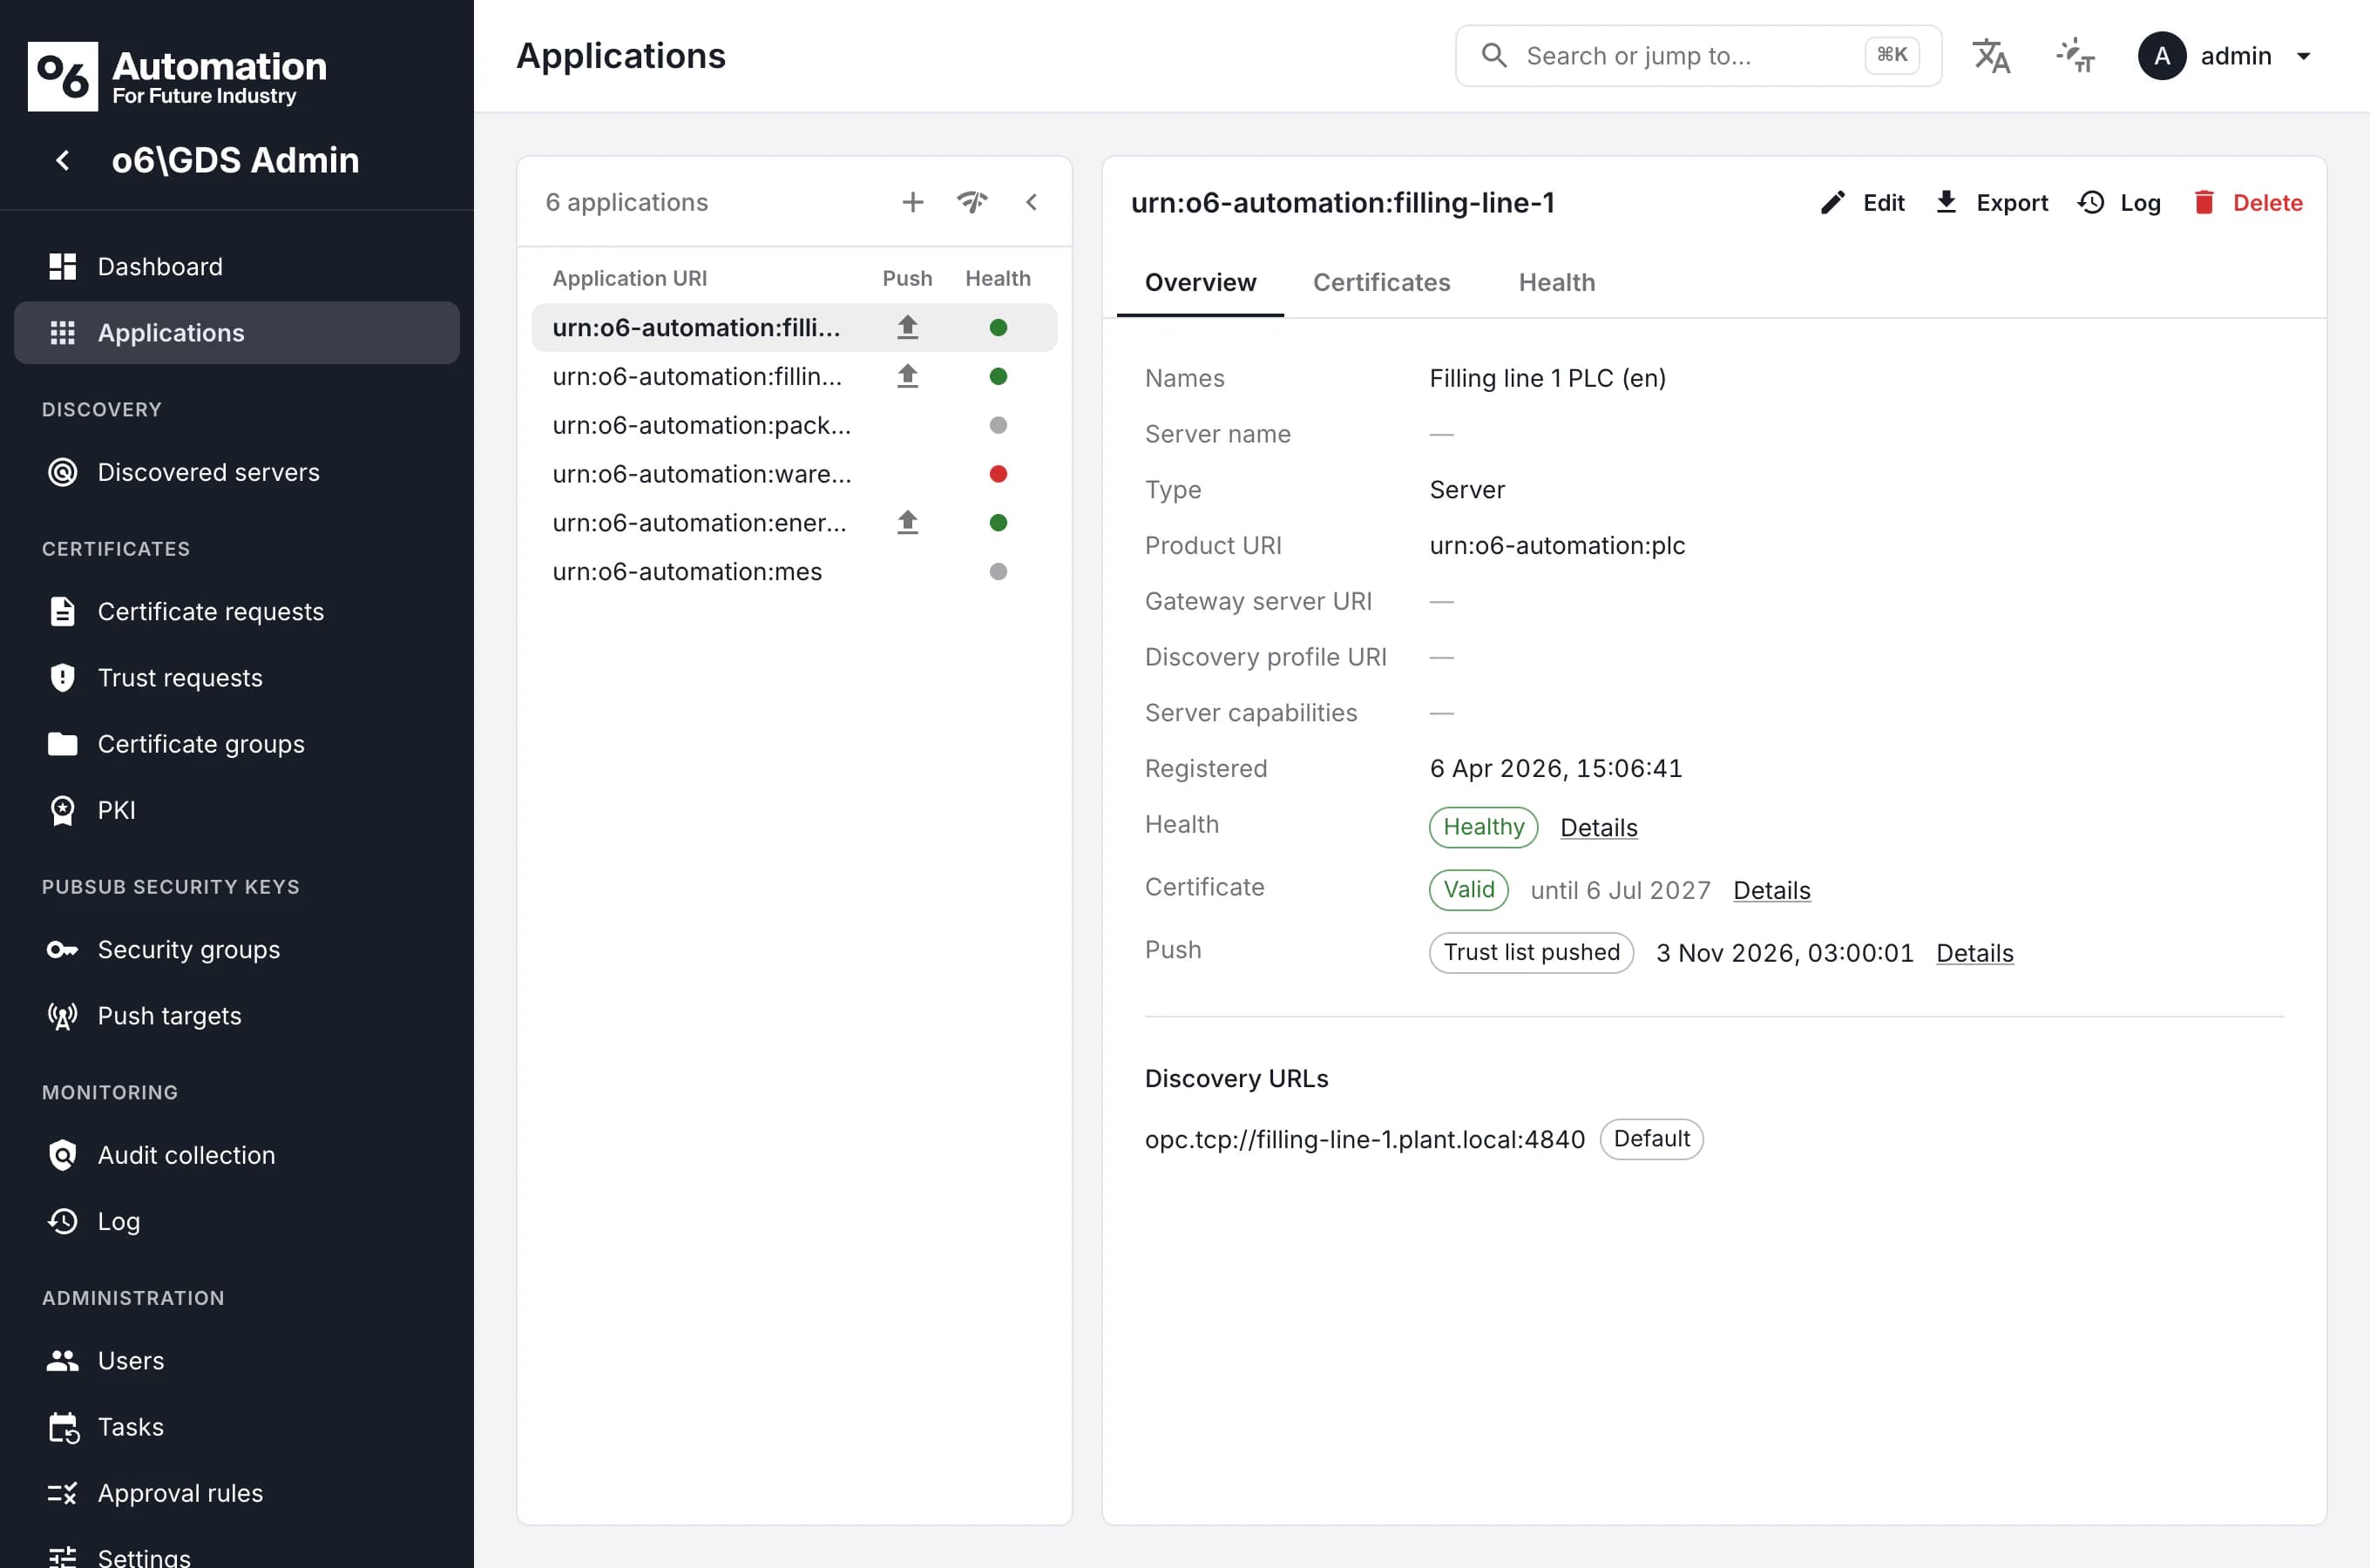
L’application o6\GDS affichant une application OPC UA enregistrée avec sa joignabilité, la validité de son certificat et le dernier envoi de sa liste de confiance

La gestion manuelle des certificats ne passe plus à l’échelle.

OPC UA sécurise les communications par des certificats. Chaque client et chaque serveur possède son propre certificat d’instance d’application, et une connexion sécurisée ne s’établit que si les deux parties se font mutuellement confiance.

Avec quelques applications, on peut encore copier les fichiers de certificats d’un équipement à l’autre. À mesure que les installations grandissent, cela ne fonctionne plus : les certificats expirent et les connexions tombent, les listes de confiance divergent, des certificats révoqués restent acceptés, et plus personne ne peut retracer qui a fait confiance à quel certificat, ni quand.

Les normes comme l’IEC 62443 et la réglementation comme le Cyber Resilience Act européen font de la communication authentifiée et chiffrée la norme. À l’échelle industrielle, la gestion des certificats exige donc un processus à part entière : standardisé, automatisé et traçable.

Mise en service

À la main

Les certificats sont exportés, copiés et ajoutés aux listes de confiance équipement par équipement, sur clé USB ou par session à distance.

Avec o6\GDS

Les applications s’enregistrent auprès d’o6\GDS. Une fois la demande validée, votre propre autorité de certification émet le certificat.

Renouvellement

À la main

Les dates d’expiration figurent dans un tableur, ou nulle part. Un certificat expiré peut arrêter une ligne de production.

Avec o6\GDS

Les certificats sont renouvelés avant leur expiration, selon des seuils configurables. o6\GDS les distribue en push selon un planning, ou les applications les récupèrent en pull.

Révocation

À la main

Pour retirer la confiance à un certificat, il faut retrouver chaque équipement qui lui fait encore confiance.

Avec o6\GDS

Un certificat est révoqué une seule fois, de manière centralisée. Les listes de révocation mises à jour sont distribuées avec les listes de confiance.

Traçabilité

À la main

Qui a fait confiance à quel certificat, et quand, est difficile à reconstituer après coup.

Avec o6\GDS

Chaque demande, décision et envoi est consigné dans le journal d’audit et peut être suivi grâce aux traces.

Conçu pour exploiter OPC UA au quotidien

o6\GDS couvre le cycle de vie des certificats et le travail d’exploitation qui l’entoure.

01

Gestion centralisée de la sécurité

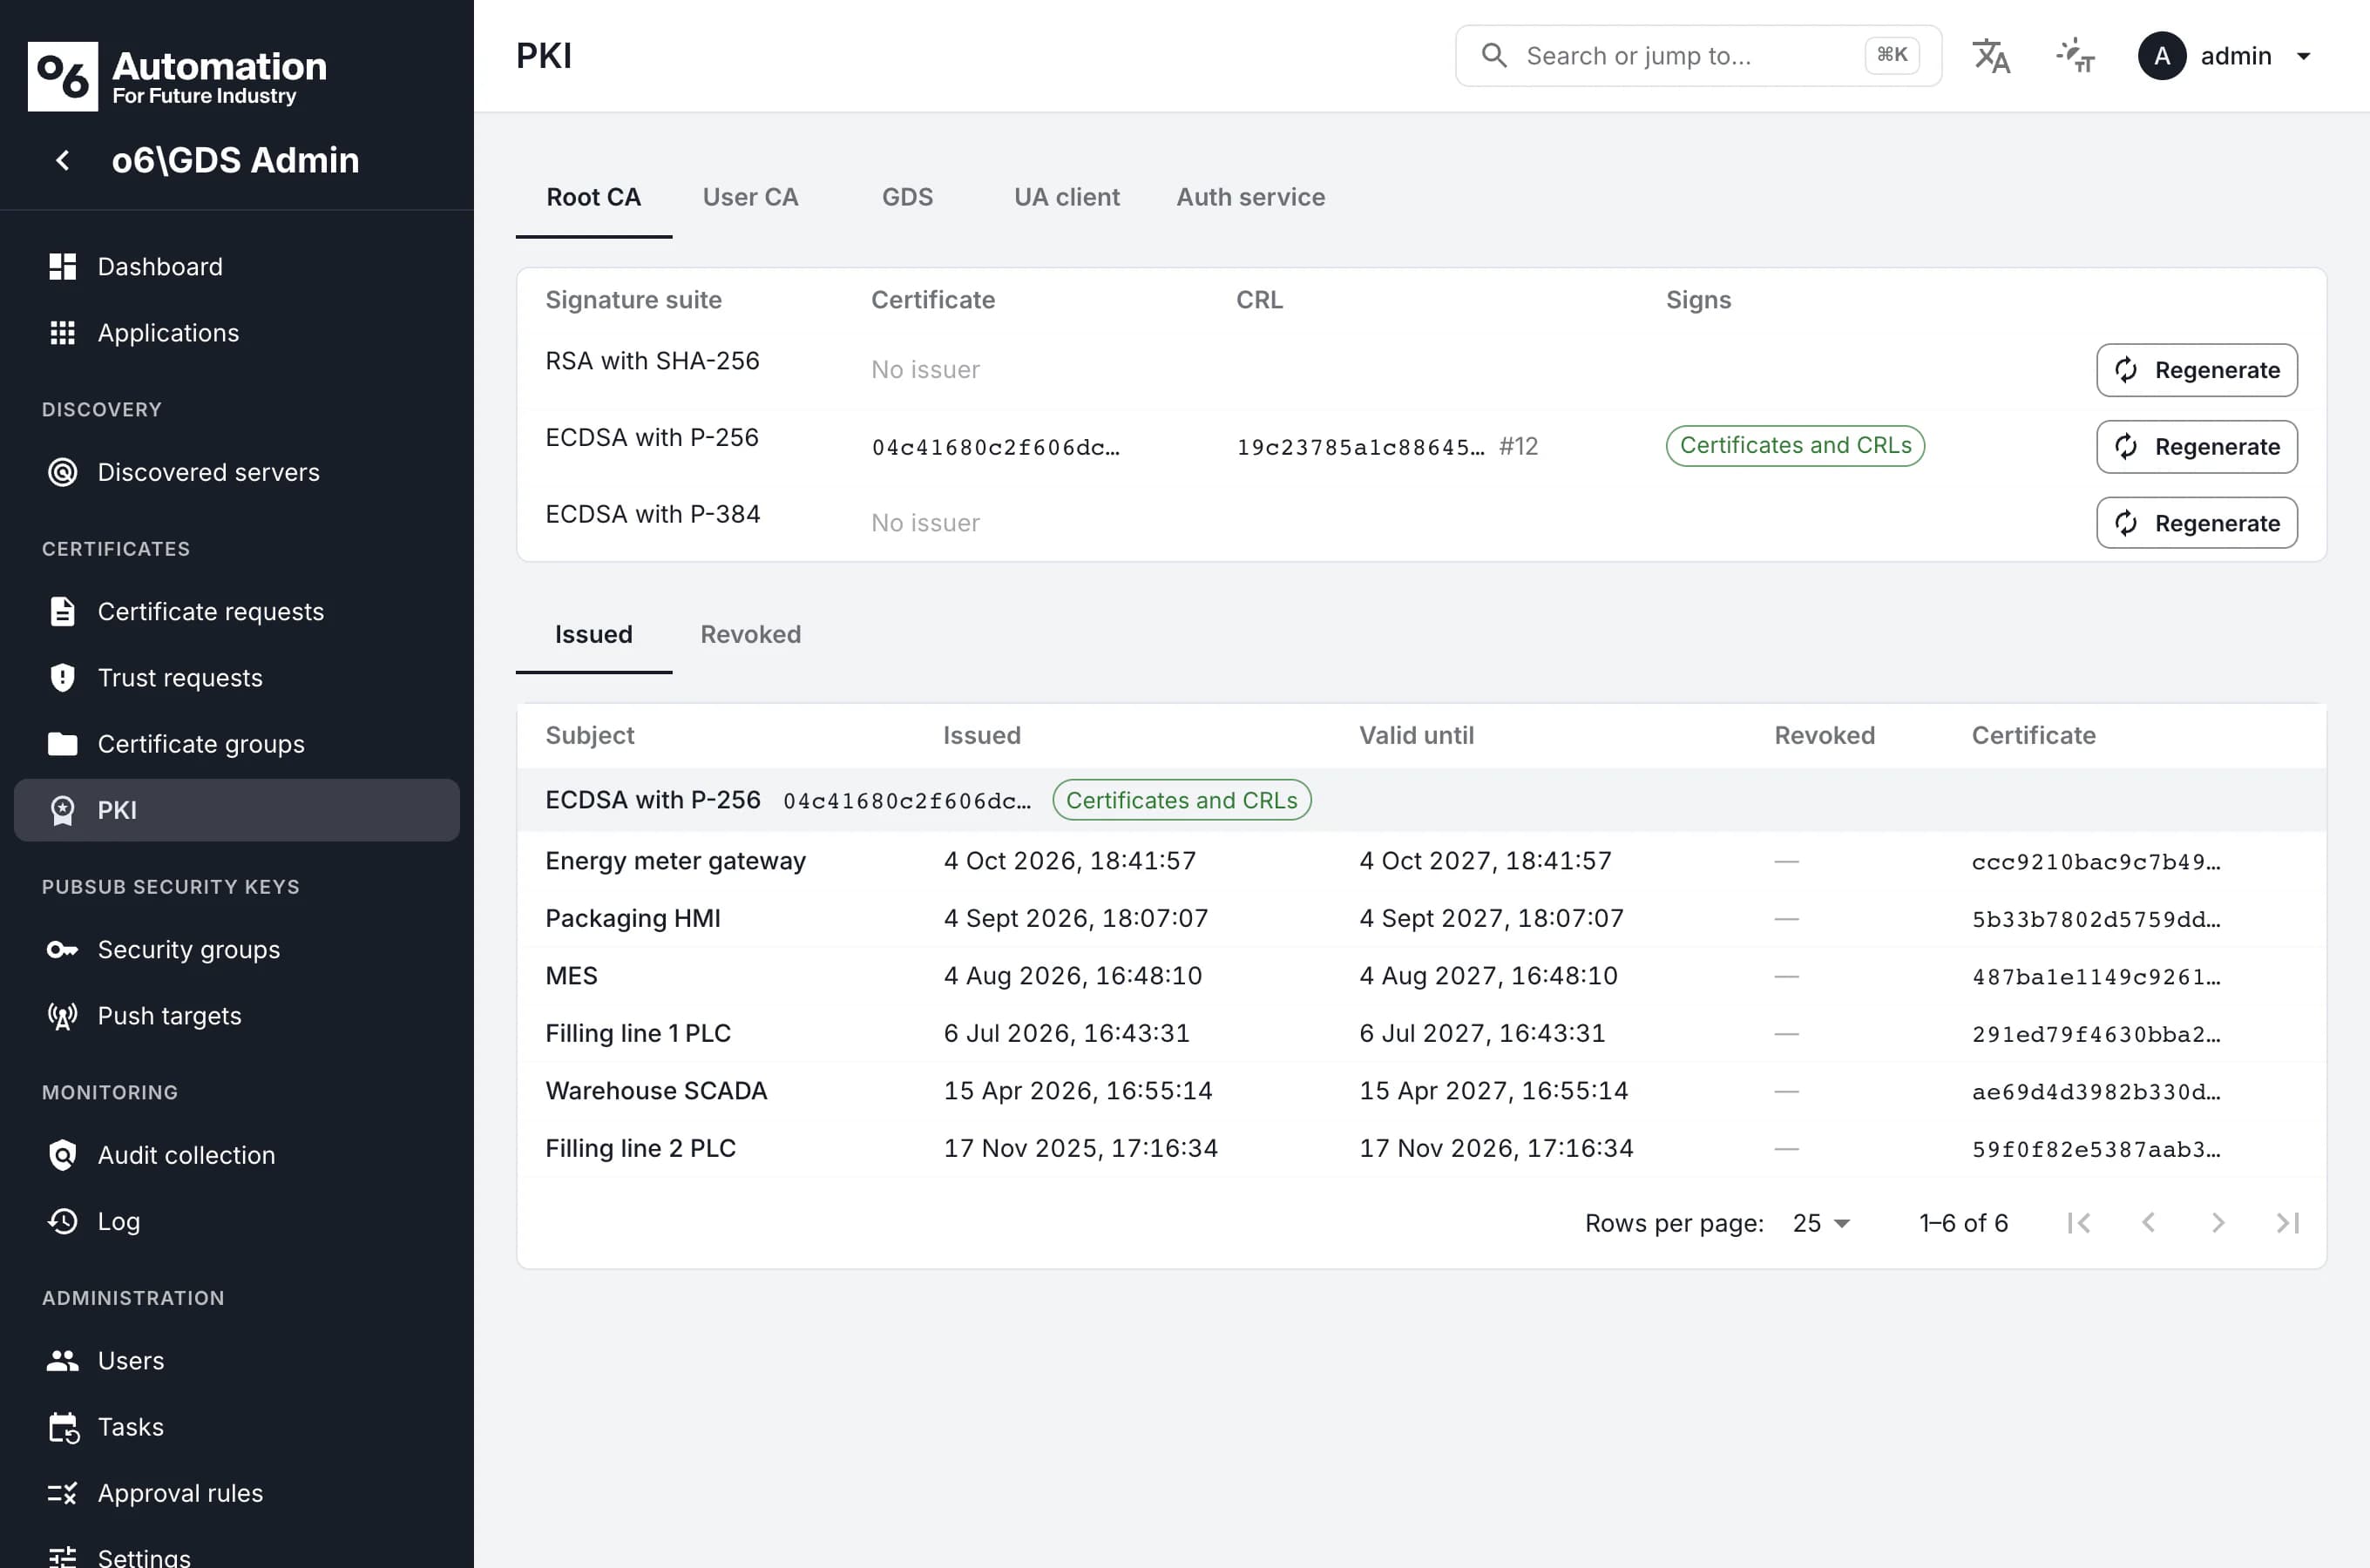
Certificats, listes de confiance, listes de révocation et clés de sécurité PubSub (partie 14 d’OPC UA) de toutes vos applications OPC UA en un seul endroit, avec votre propre autorité de certification et des profils RSA et ECC.

02

Push et pull selon la partie 12 d’OPC UA

o6\GDS prend en charge les deux modèles de gestion de la spécification. Les serveurs dotés d’une interface de gestion reçoivent certificats et listes de confiance en push, selon un planning ou à la demande. Les applications autonomes les récupèrent en pull.

03

Cycle de vie des certificats automatisé

Les certificats sont renouvelés avant leur expiration selon des seuils configurables et révoqués de manière centralisée si nécessaire, avec des listes de révocation à jour.

04

Validations et rôles clairs

Décidez vous-même des demandes d’enregistrement, de signature et de confiance, ou via des règles de validation configurables. Découverte, autorité d’enregistrement, autorité de certification, sécurité et observation sont des rôles distincts.

05

Annuaire d’applications et joignabilité

Enregistrez les applications dans l’annuaire défini par la partie 12 d’OPC UA, examinez les serveurs annoncés via mDNS et suivez la joignabilité de chaque application.

06

Journal d’audit et traces

Chaque demande, décision et envoi peut être suivi dans le journal, si besoin sous forme de cascade de traces. Les événements d’audit des applications OPC UA distantes sont collectés, et les journaux s’exportent en OTLP/JSON.

Une vue d’ensemble de votre parc OPC UA.

Applications, certificats et état opérationnel dans un seul espace de travail.

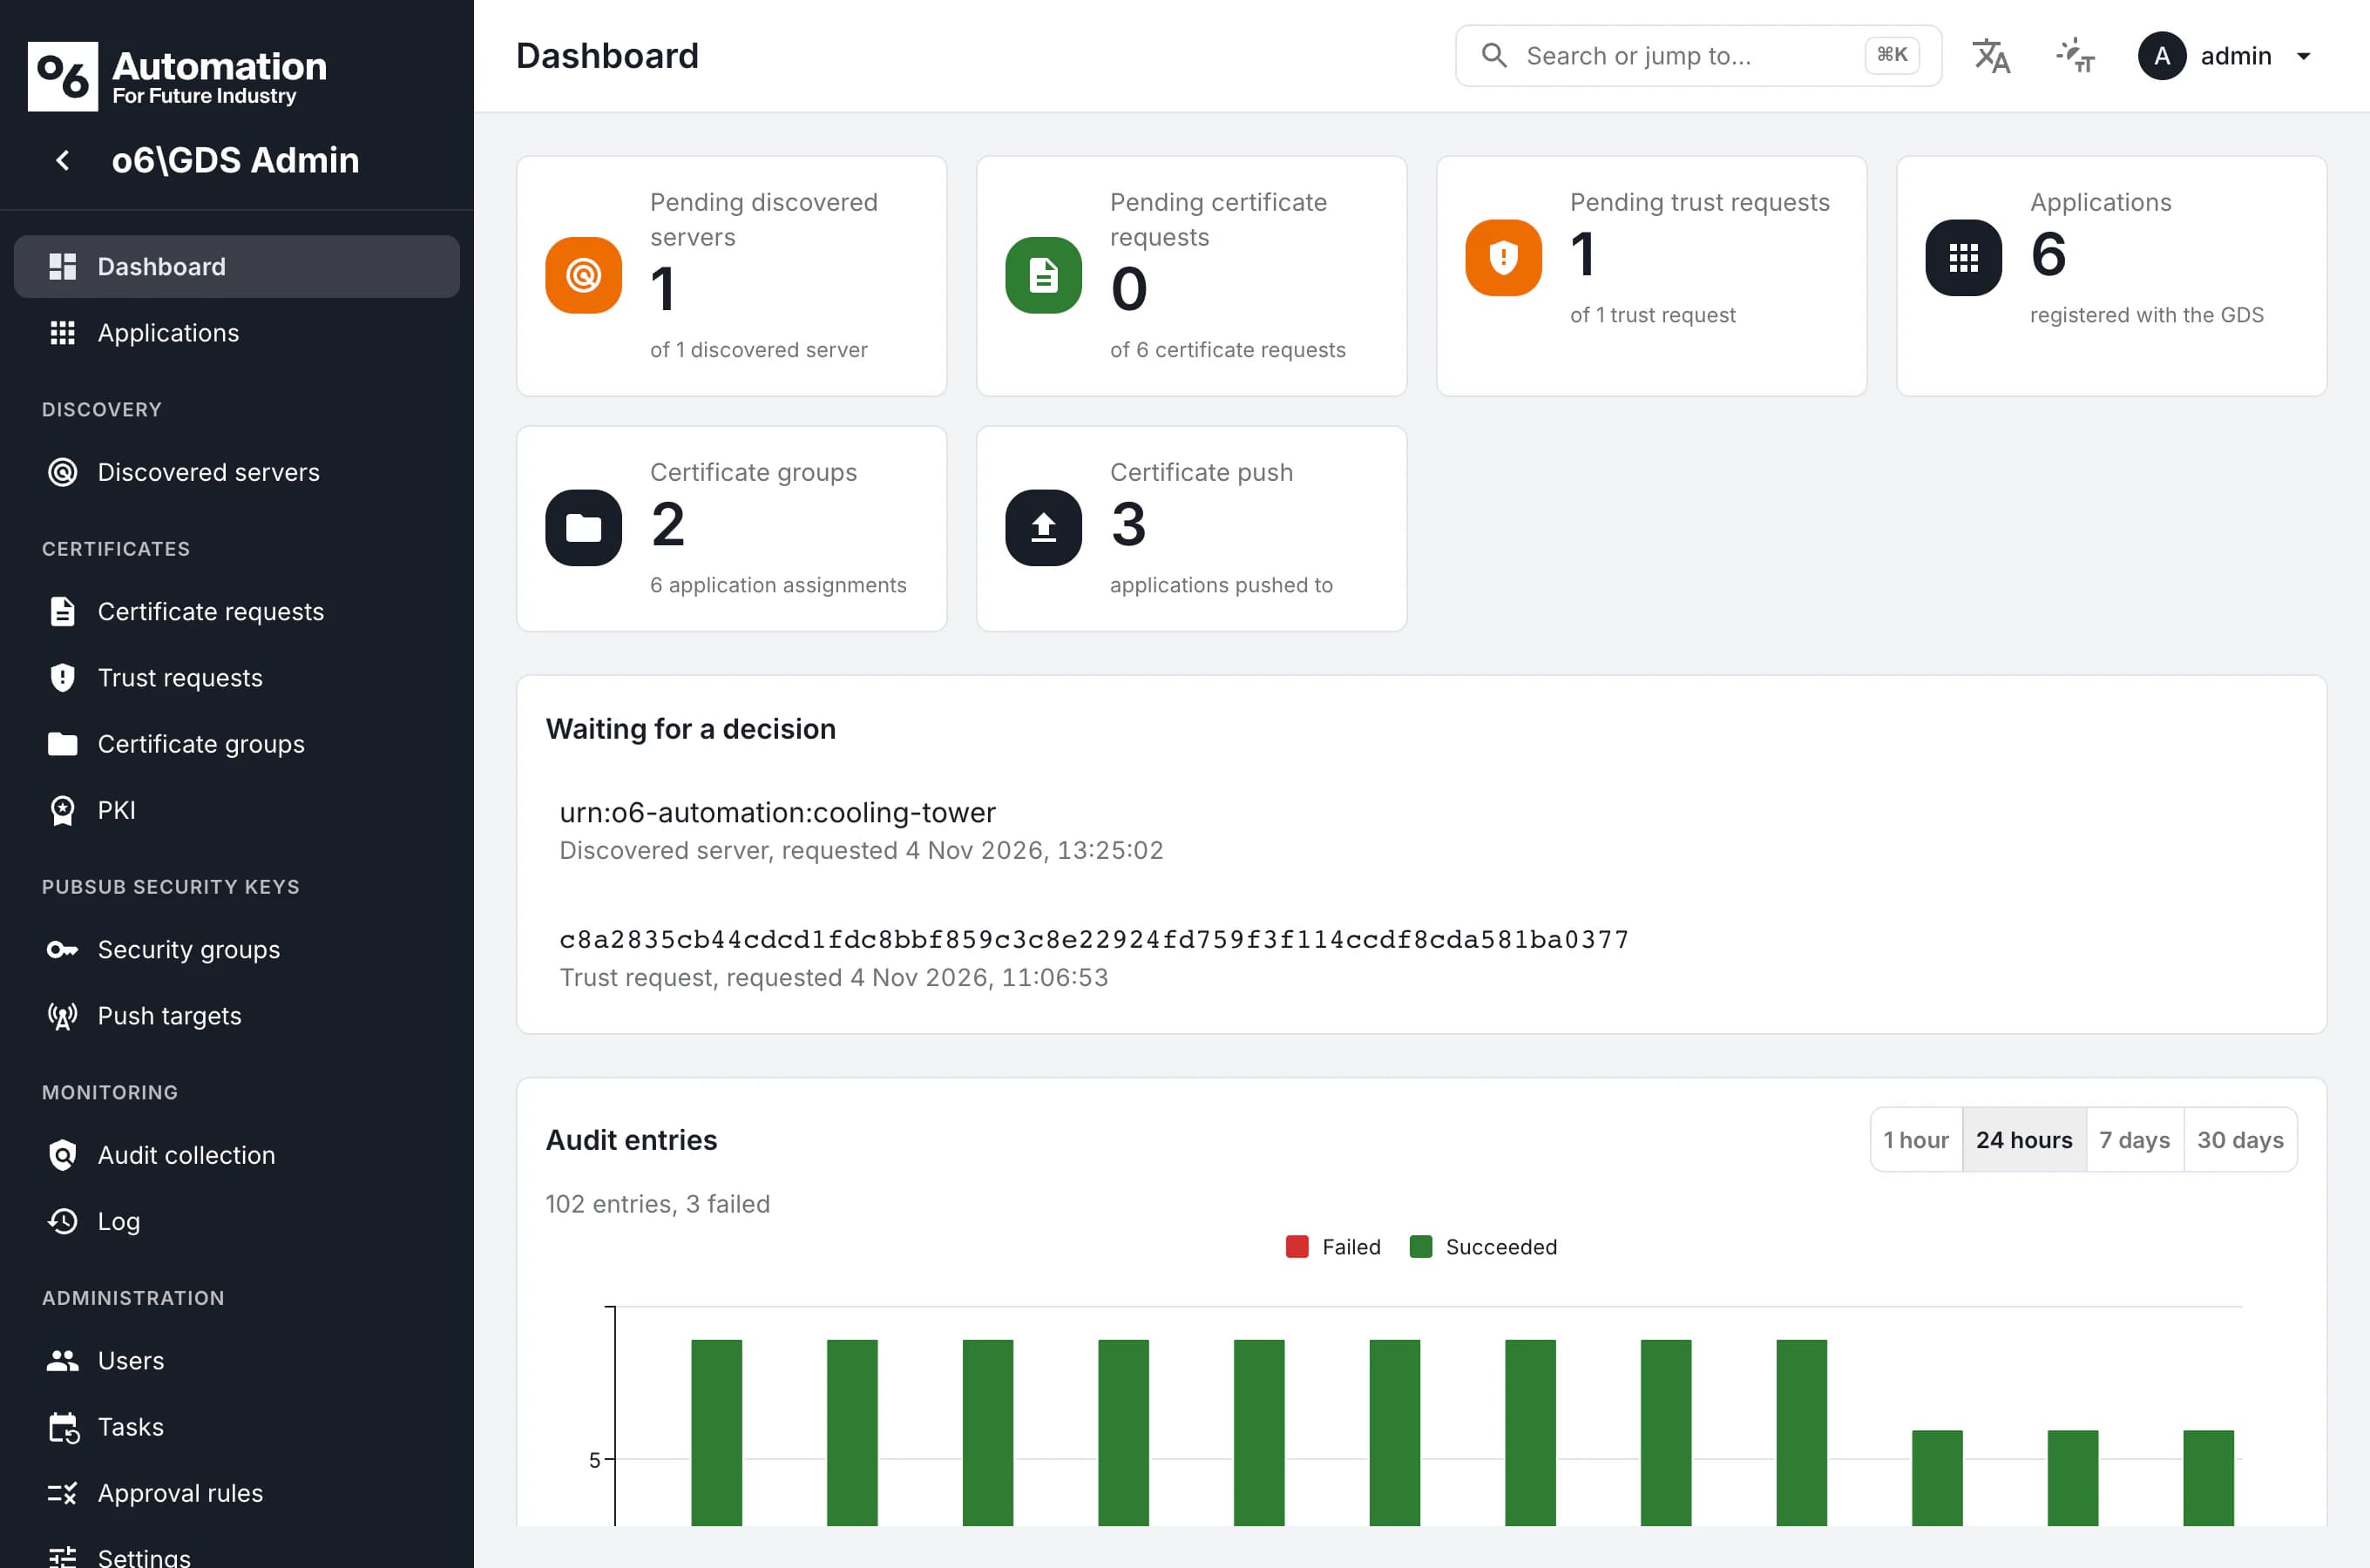
Tableau de bord o6\GDS avec le nombre de serveurs découverts, de demandes de certificat et de confiance en attente, les demandes à décider et un graphique des entrées d’audit

Votre démo guidée pour les environnements industriels.

Nos ingénieurs OPC UA vous présentent o6\GDS en fonction de votre usine : vos applications, votre architecture réseau et vos exigences de sécurité.

Réserver une démo
  1. 01

    Entretien préalable

    Nous clarifions votre usine, vos segments réseau et vos exigences de sécurité.

  2. 02

    Démo en direct

    Enregistrement, émission de certificats, push et renouvellement, en direct dans o6\GDS.

  3. 03

    Étapes suivantes

    Intégration et exploitation dans votre environnement, planifiées ensemble.

Actualités OPC UA et open62541.

Articles techniques, nouveautés, dates de formation et actualités d’o6 Automation.