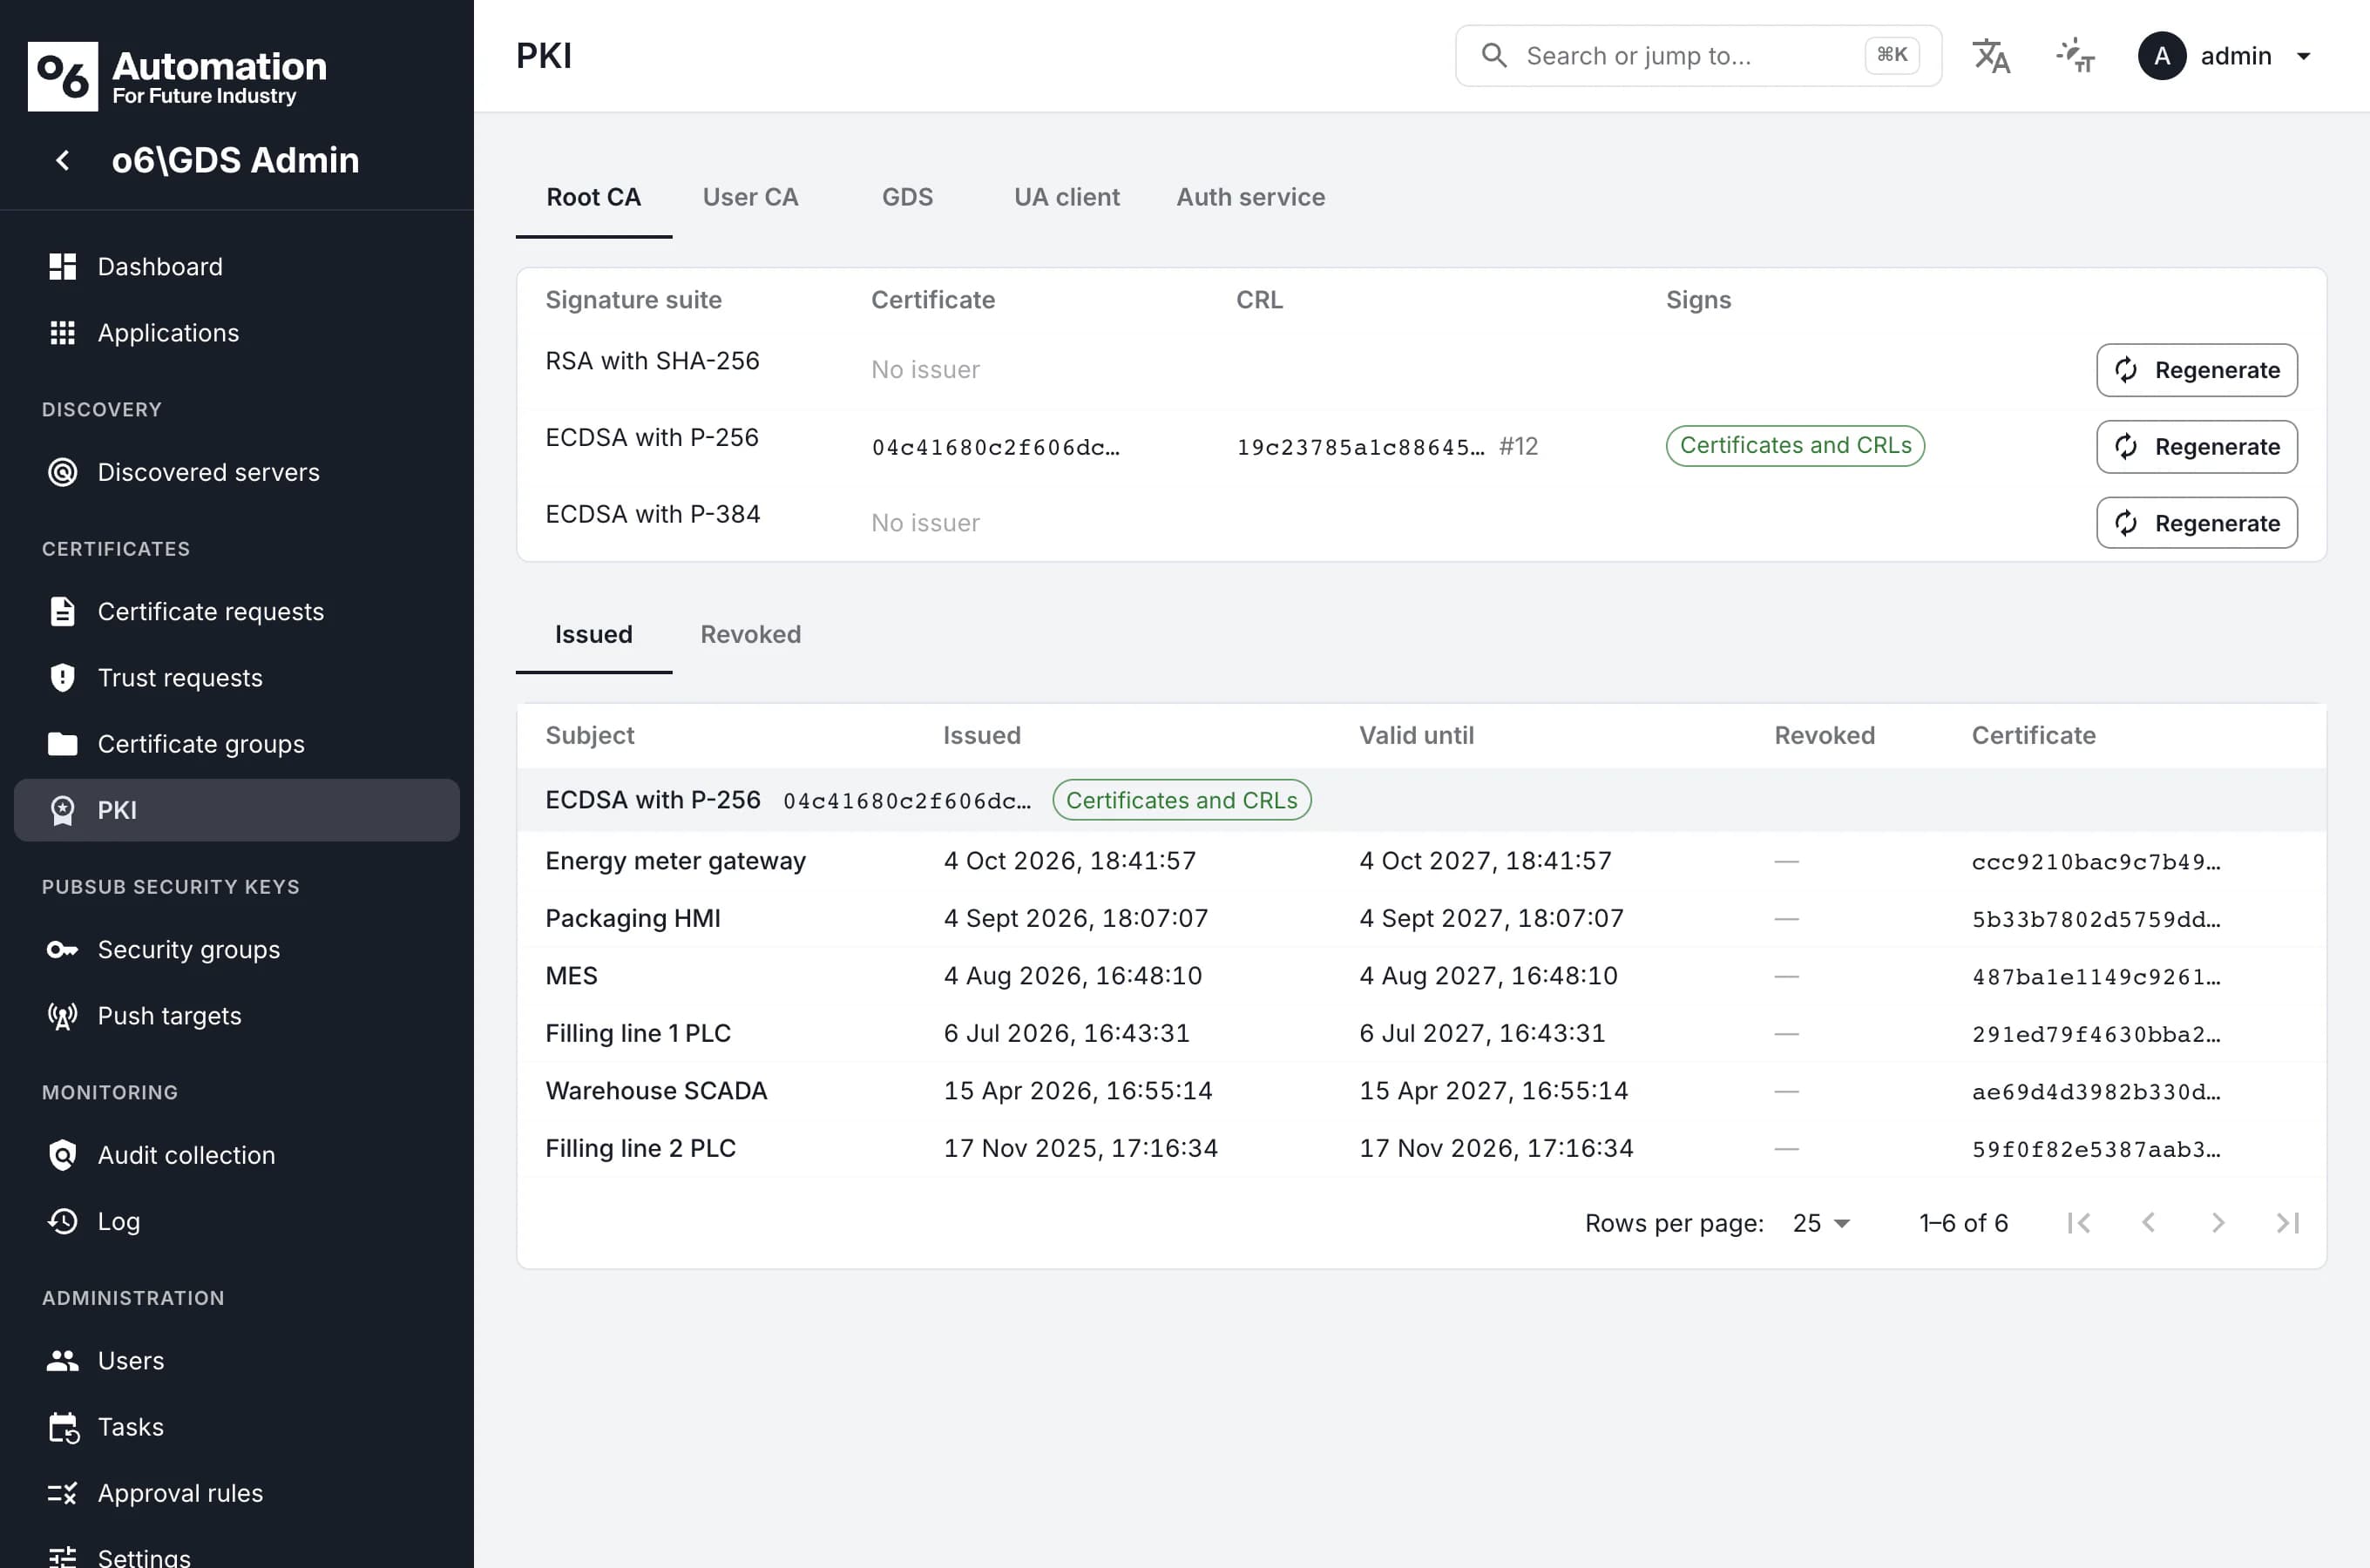
OPC UA sécurise les communications par des certificats. Chaque client et chaque serveur possède son propre certificat d’instance d’application, et une connexion sécurisée ne s’établit que si les deux parties se font mutuellement confiance.
Avec quelques applications, on peut encore copier les fichiers de certificats d’un équipement à l’autre. À mesure que les installations grandissent, cela ne fonctionne plus : les certificats expirent et les connexions tombent, les listes de confiance divergent, des certificats révoqués restent acceptés, et plus personne ne peut retracer qui a fait confiance à quel certificat, ni quand.
Les normes comme l’IEC 62443 et la réglementation comme le Cyber Resilience Act européen font de la communication authentifiée et chiffrée la norme. À l’échelle industrielle, la gestion des certificats exige donc un processus à part entière : standardisé, automatisé et traçable.