Zentrales Sicherheitsmanagement
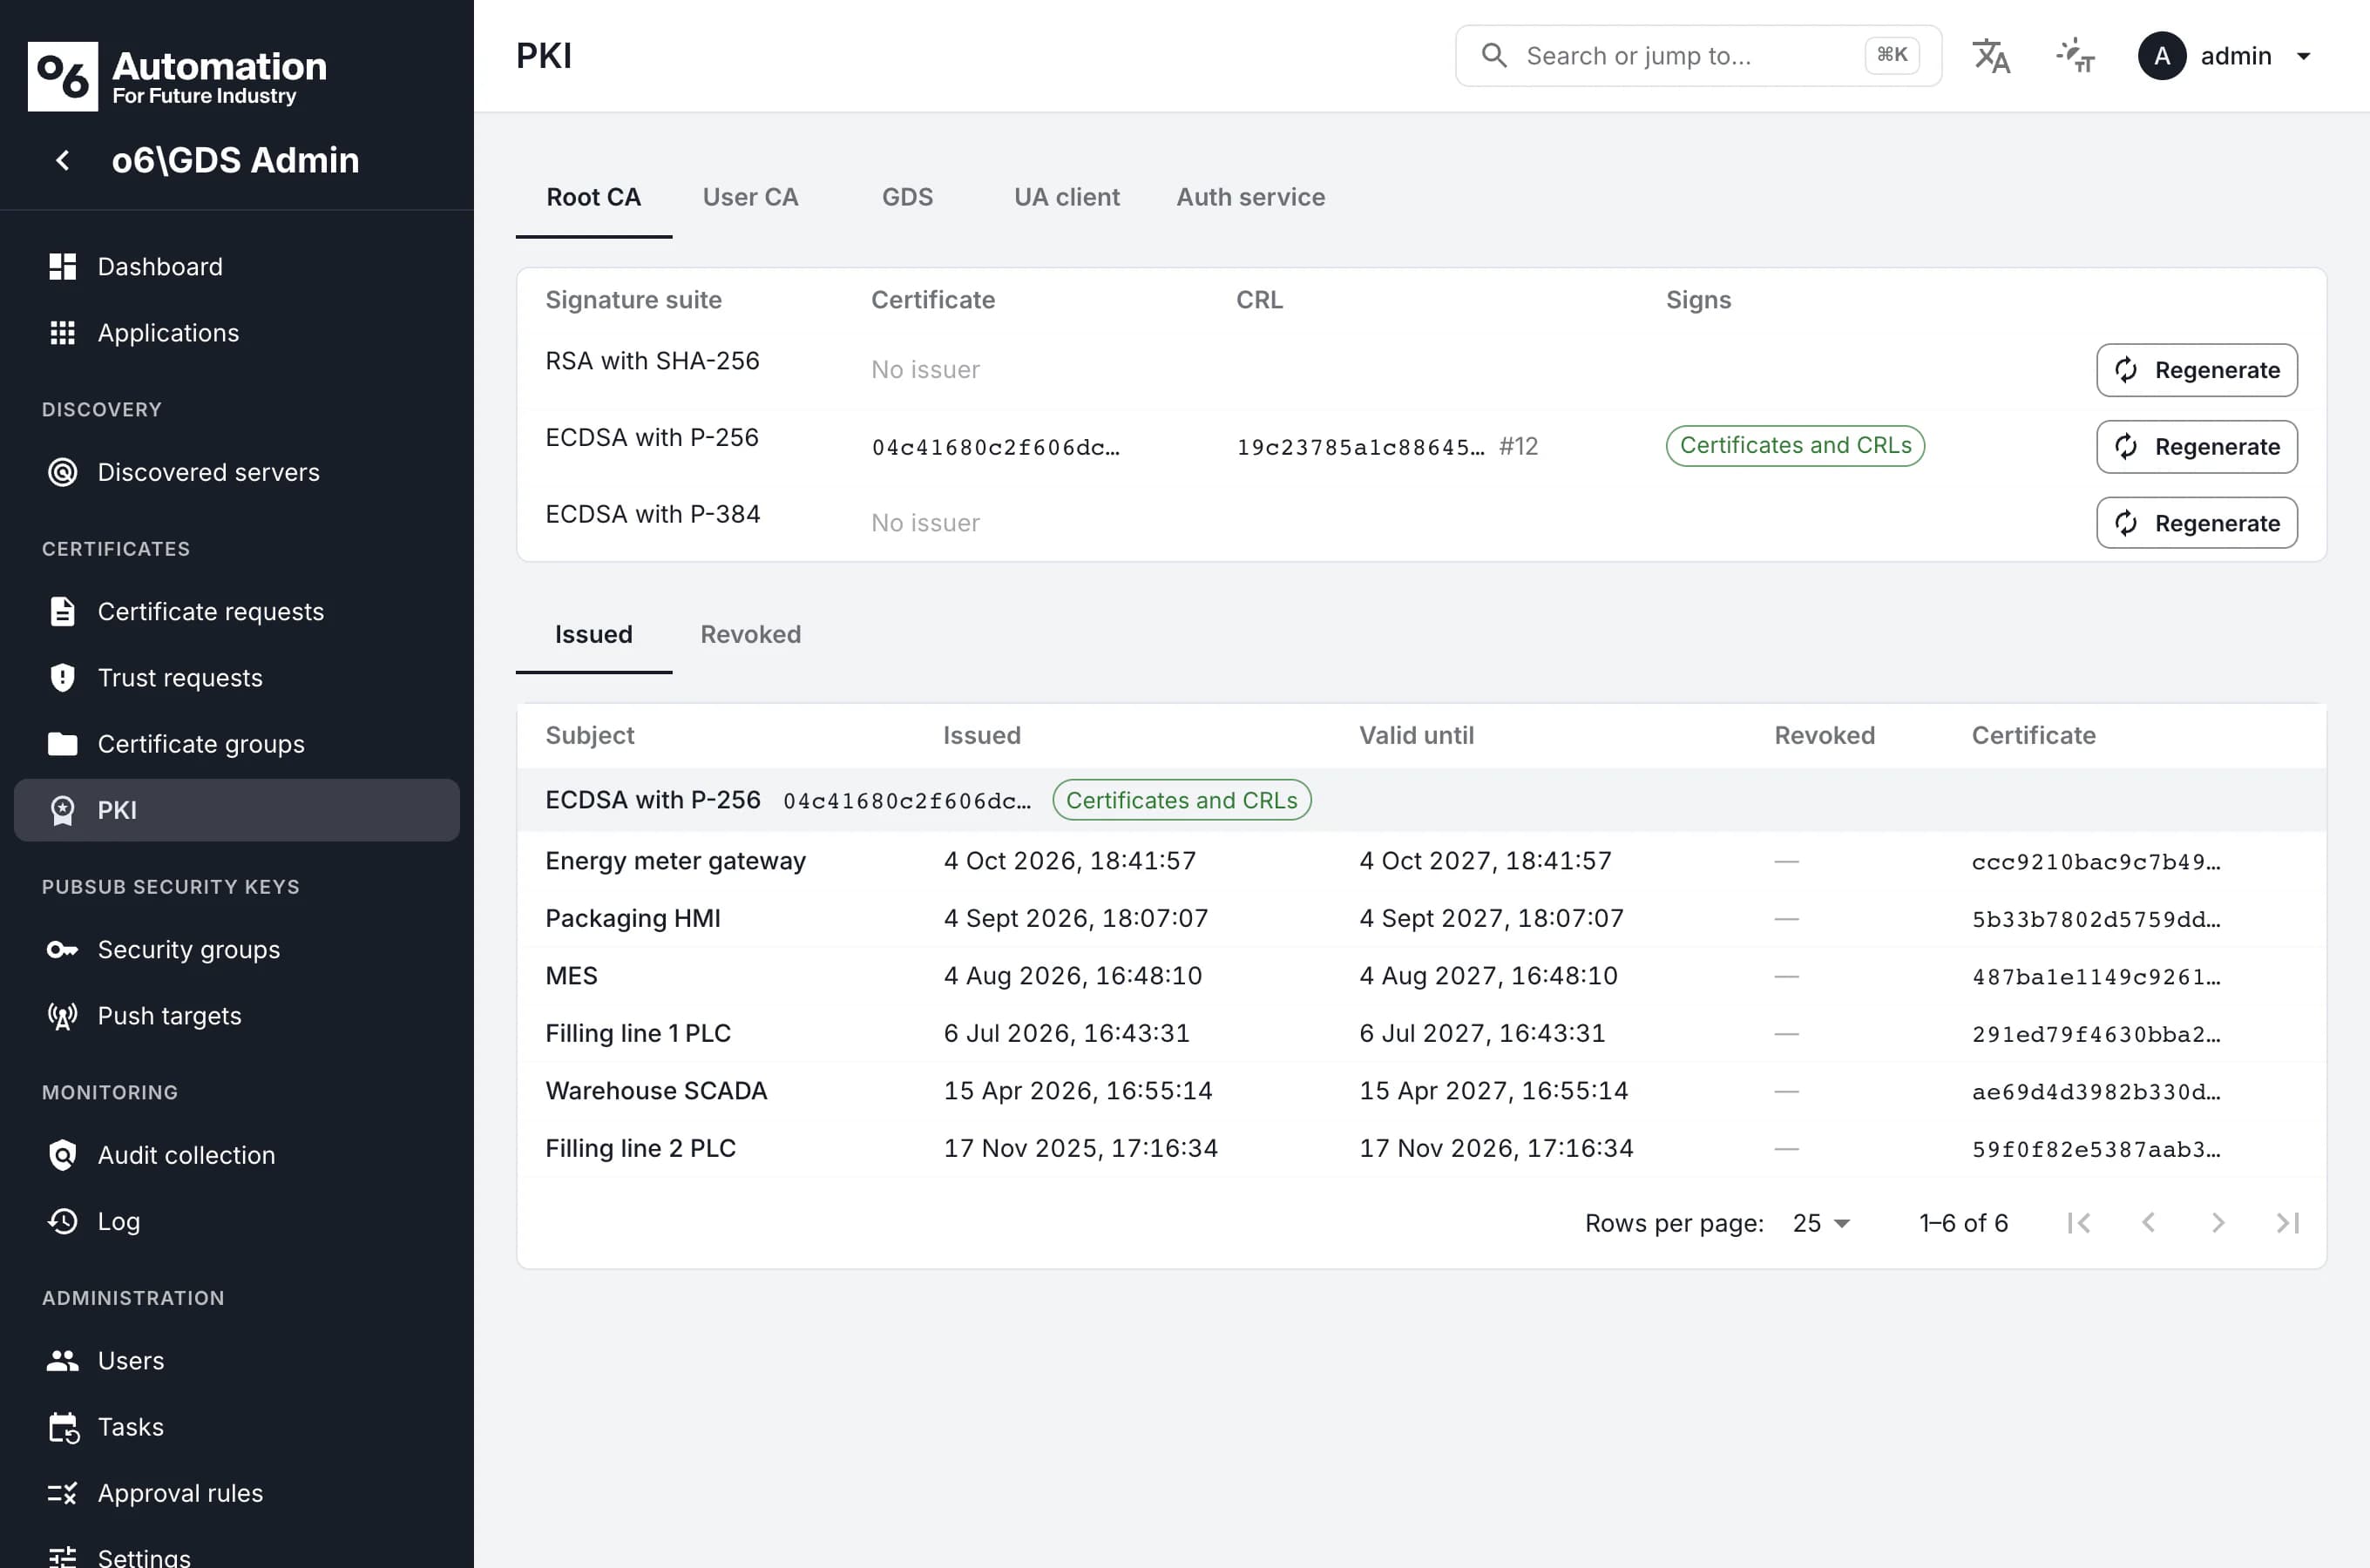
Zertifikate, Trust Lists, Sperrlisten und PubSub-Sicherheitsschlüssel (OPC UA Part 14) all Ihrer OPC UA-Anwendungen an einer Stelle, mit Ihrer eigenen Zertifizierungsstelle und RSA- sowie ECC-Profilen.

Zentrales Sicherheitsmanagement für OPC UA.
Der Global Discovery Server automatisiert die Sicherheitskonfiguration Ihrer gesamten Anlage und schafft die Grundlage für einen sicheren Betrieb.
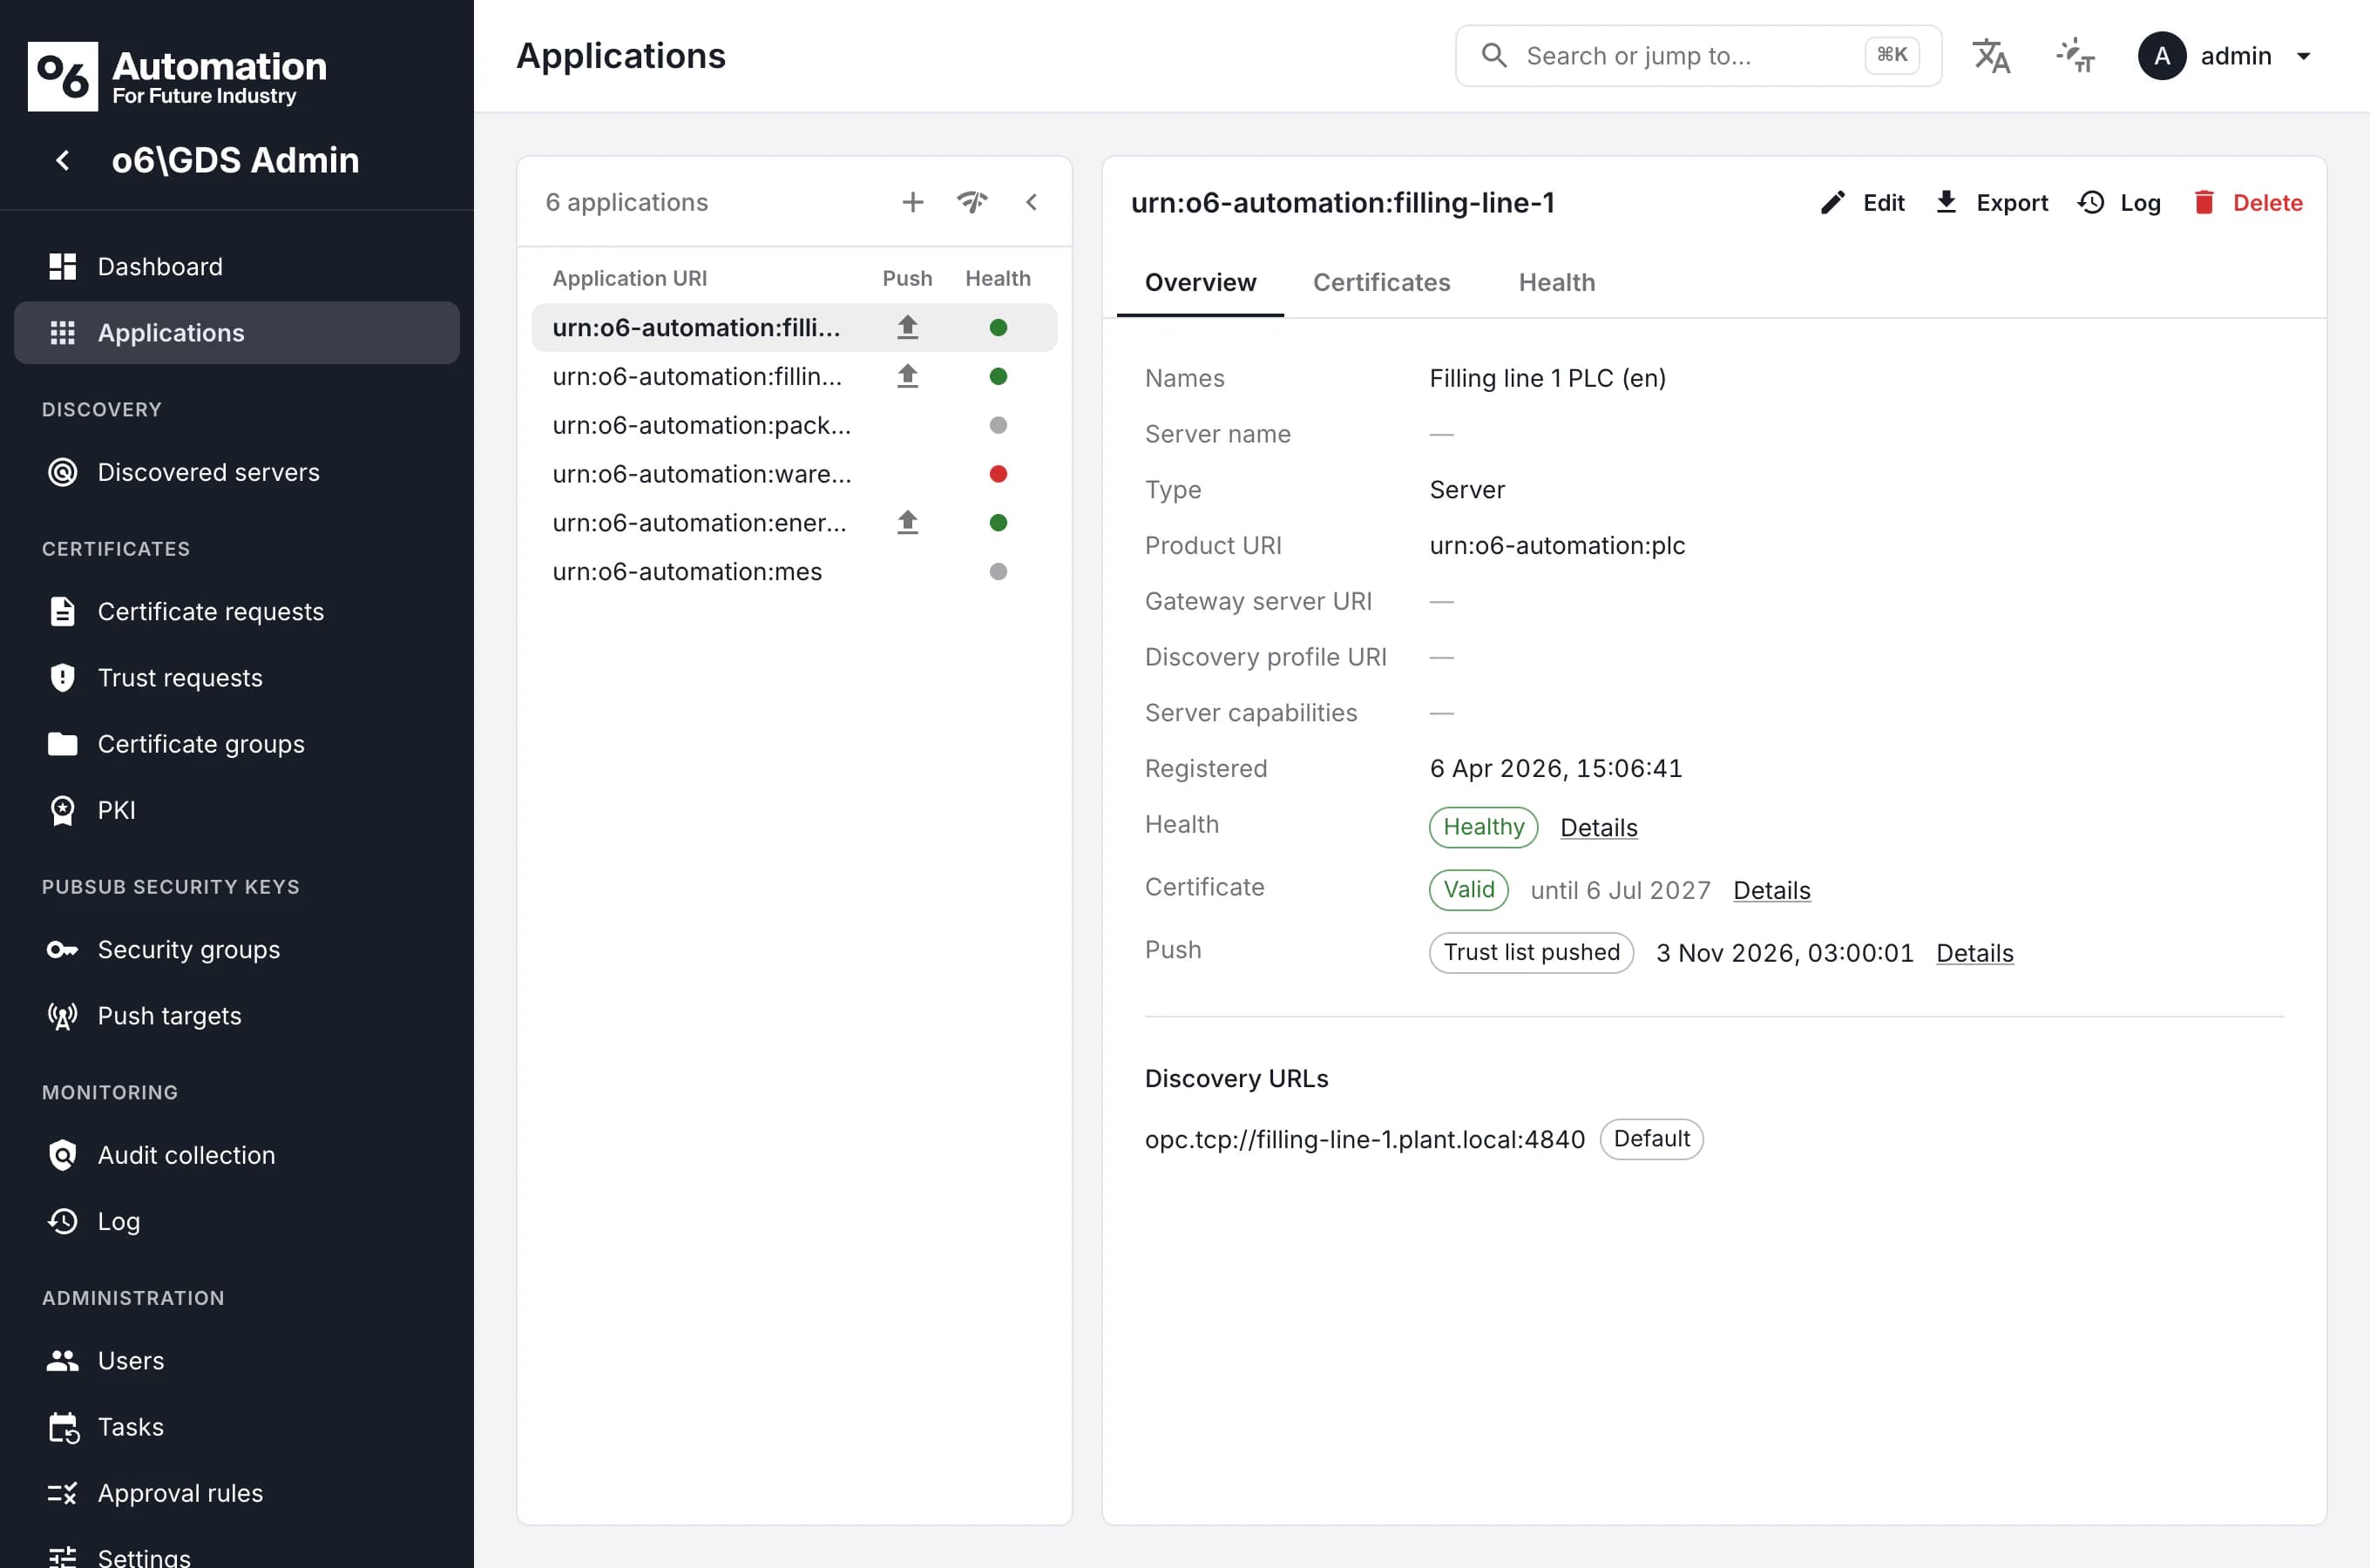
OPC UA sichert die Kommunikation über Zertifikate ab. Jeder Client und jeder Server besitzt ein eigenes Anwendungszertifikat, und eine sichere Verbindung entsteht nur, wenn beide Seiten einander vertrauen.
Bei wenigen Anwendungen lassen sich Zertifikatsdateien noch von Gerät zu Gerät kopieren. In wachsenden Anlagen funktioniert das nicht mehr: Zertifikate laufen ab und Verbindungen fallen aus, Trust Lists sind nicht mehr konsistent, widerrufene Zertifikate werden weiter akzeptiert, und niemand kann nachvollziehen, wer wann welchem Zertifikat vertraut hat.
Normen wie IEC 62443 und Vorgaben wie der EU Cyber Resilience Act machen authentifizierte, verschlüsselte Kommunikation zum Standard. Im industriellen Maßstab braucht Zertifikatsmanagement deshalb einen eigenen Prozess: standardisiert, automatisiert und nachvollziehbar.
Von Hand
Mit o6\GDS
Von Hand
Zertifikate werden Gerät für Gerät exportiert, kopiert und in Trust Lists eingetragen, per USB-Stick oder Fernwartung.
Mit o6\GDS
Anwendungen registrieren sich bei o6\GDS. Nach der Freigabe stellt Ihre eigene Zertifizierungsstelle das Zertifikat aus.
Von Hand
Ablaufdaten stehen in einer Tabelle oder nirgends. Ein abgelaufenes Zertifikat kann eine Produktionslinie stoppen.
Mit o6\GDS
Zertifikate werden nach konfigurierbaren Schwellwerten rechtzeitig vor Ablauf erneuert. o6\GDS verteilt sie zeitgesteuert per Push, oder die Anwendungen holen sie per Pull ab.
Von Hand
Um einem Zertifikat das Vertrauen zu entziehen, muss jedes Gerät gefunden werden, das ihm noch vertraut.
Mit o6\GDS
Ein Zertifikat wird einmal zentral widerrufen. Die aktualisierten Sperrlisten werden mit den Trust Lists verteilt.
Von Hand
Wer wann welchem Zertifikat vertraut hat, lässt sich im Nachhinein kaum rekonstruieren.
Mit o6\GDS
Jede Anfrage, jede Entscheidung und jeder Push wird im Audit-Log festgehalten und lässt sich über Traces nachverfolgen.
o6\GDS deckt den Lebenszyklus von Zertifikaten ab und die Betriebsarbeit drumherum.
Zertifikate, Trust Lists, Sperrlisten und PubSub-Sicherheitsschlüssel (OPC UA Part 14) all Ihrer OPC UA-Anwendungen an einer Stelle, mit Ihrer eigenen Zertifizierungsstelle und RSA- sowie ECC-Profilen.
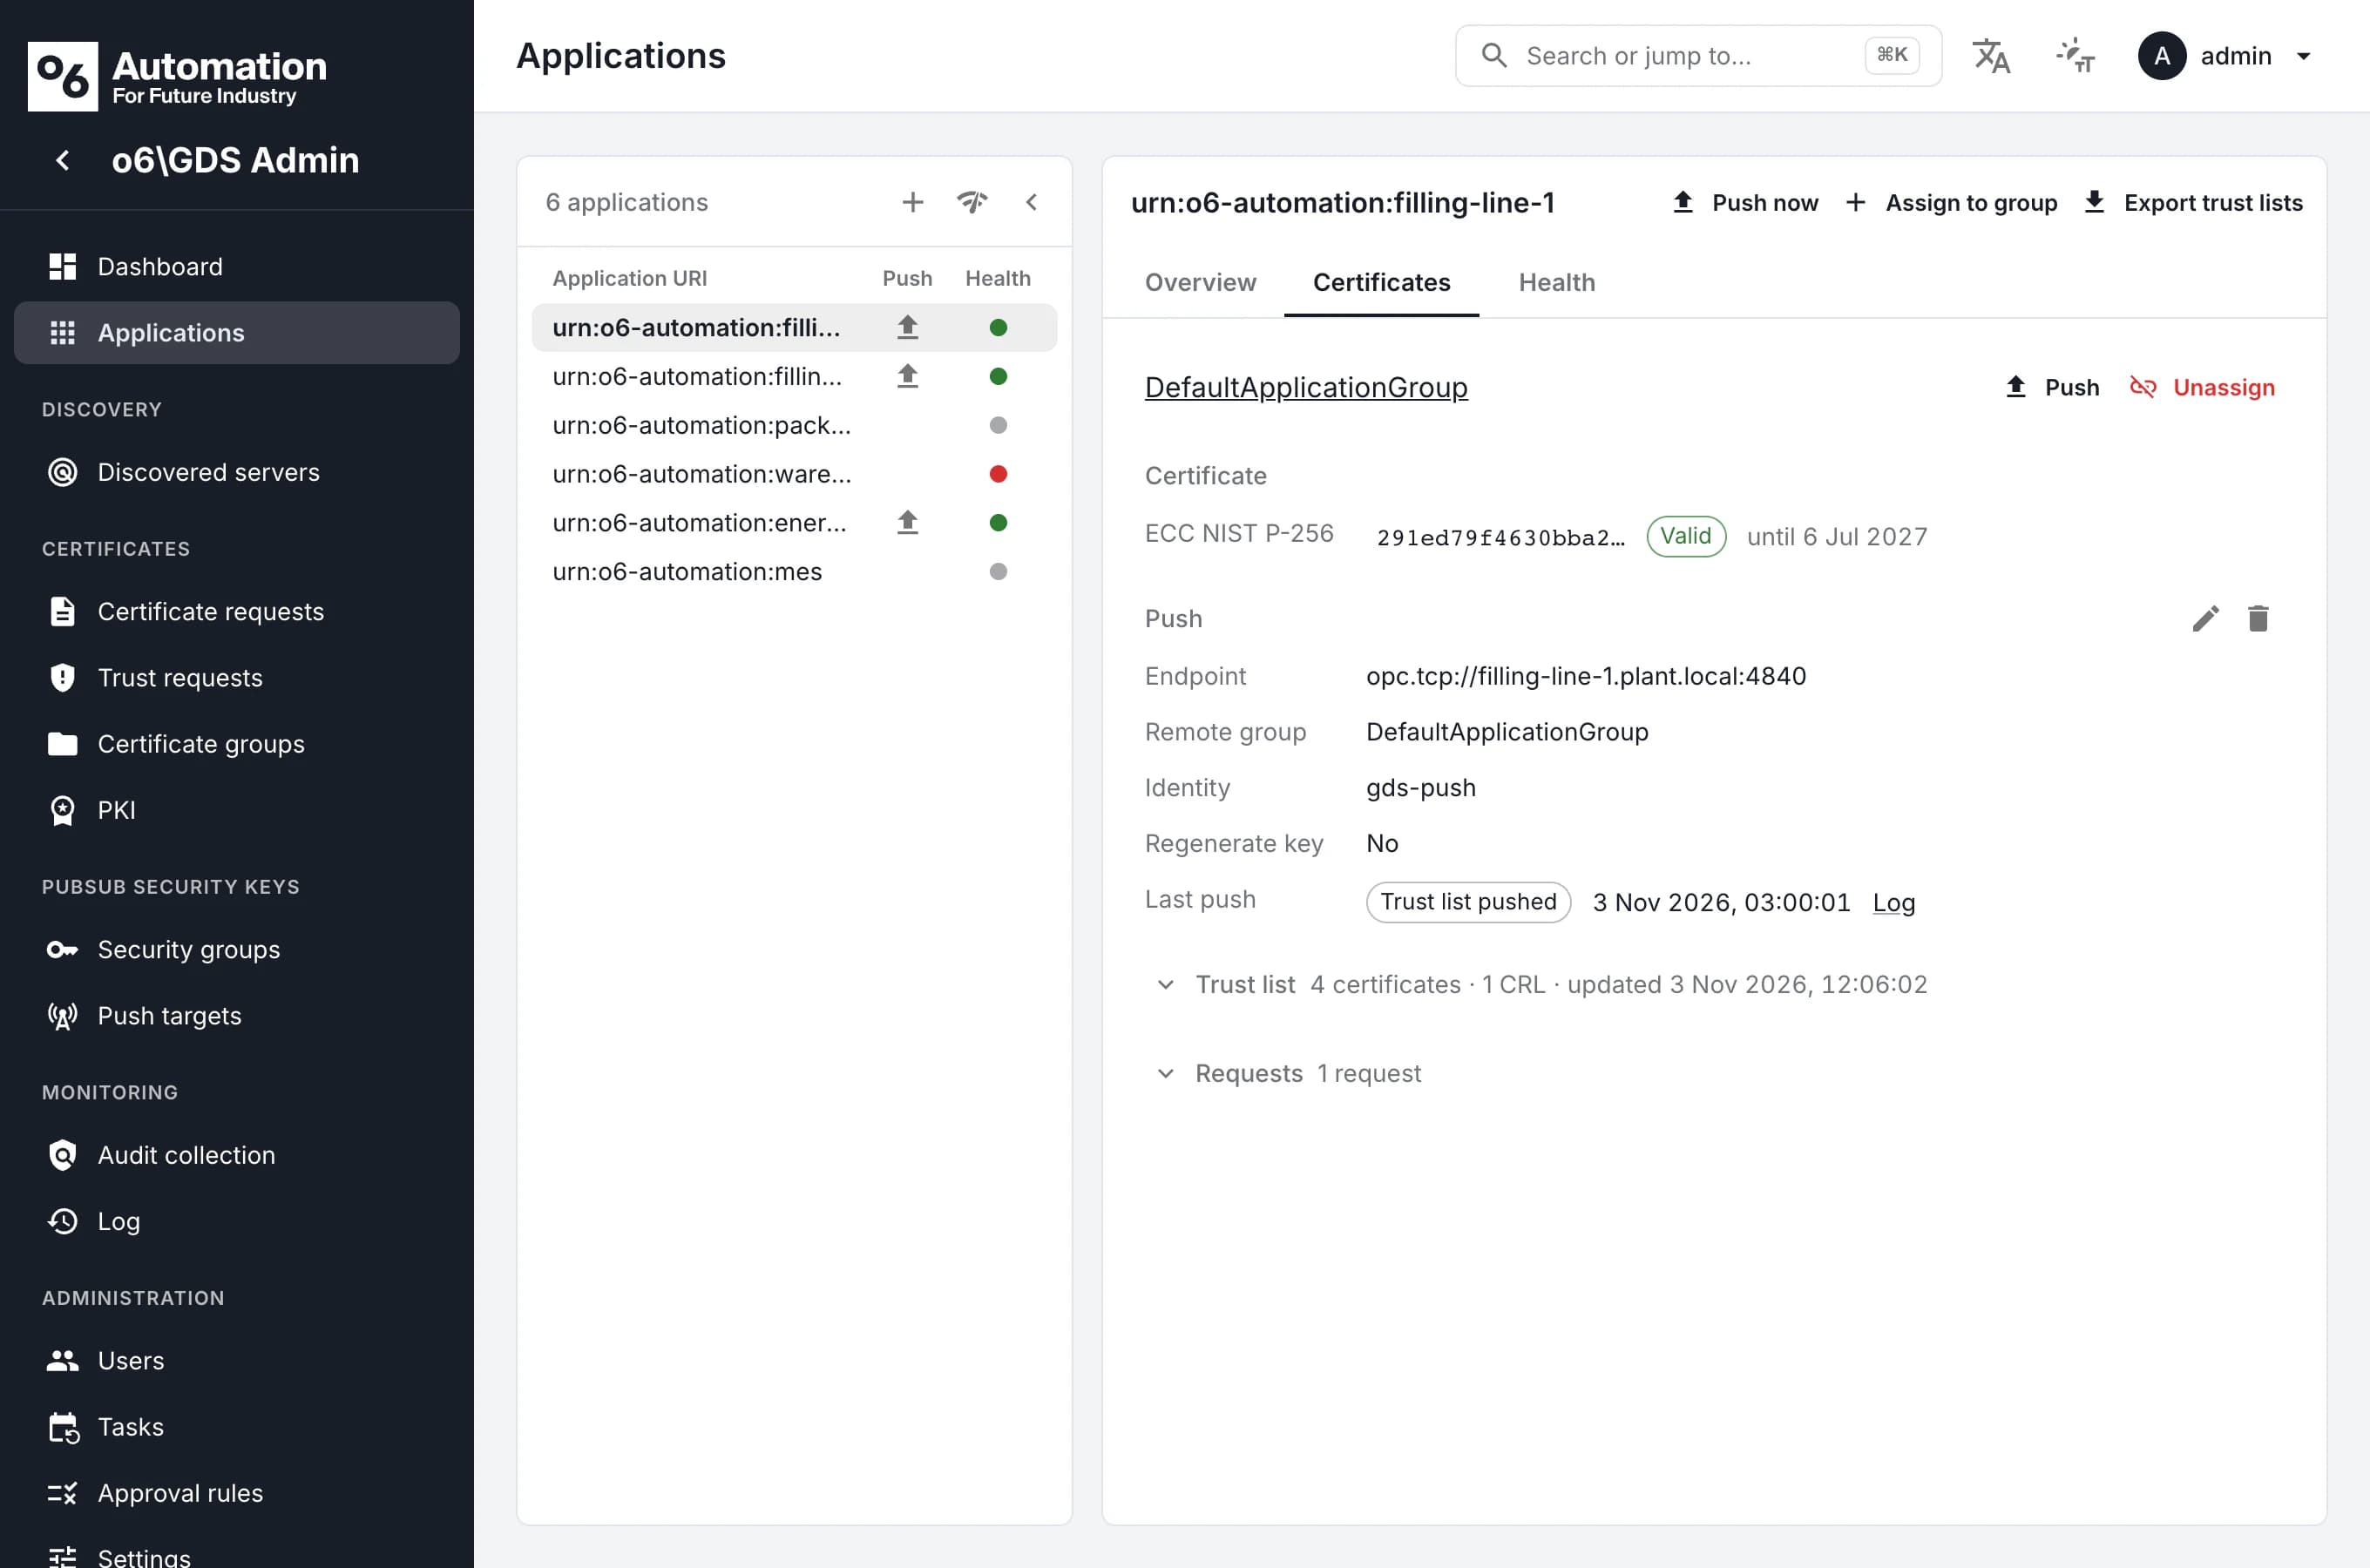
o6\GDS unterstützt beide Verwaltungsmodelle der Spezifikation. Server mit Management-Schnittstelle erhalten Zertifikate und Trust Lists per Push, zeitgesteuert oder auf Abruf. Anwendungen, die sich selbst verwalten, holen sie per Pull ab.
Zertifikate werden nach konfigurierbaren Schwellwerten rechtzeitig vor Ablauf erneuert und bei Bedarf zentral widerrufen, mit aktualisierten Sperrlisten.
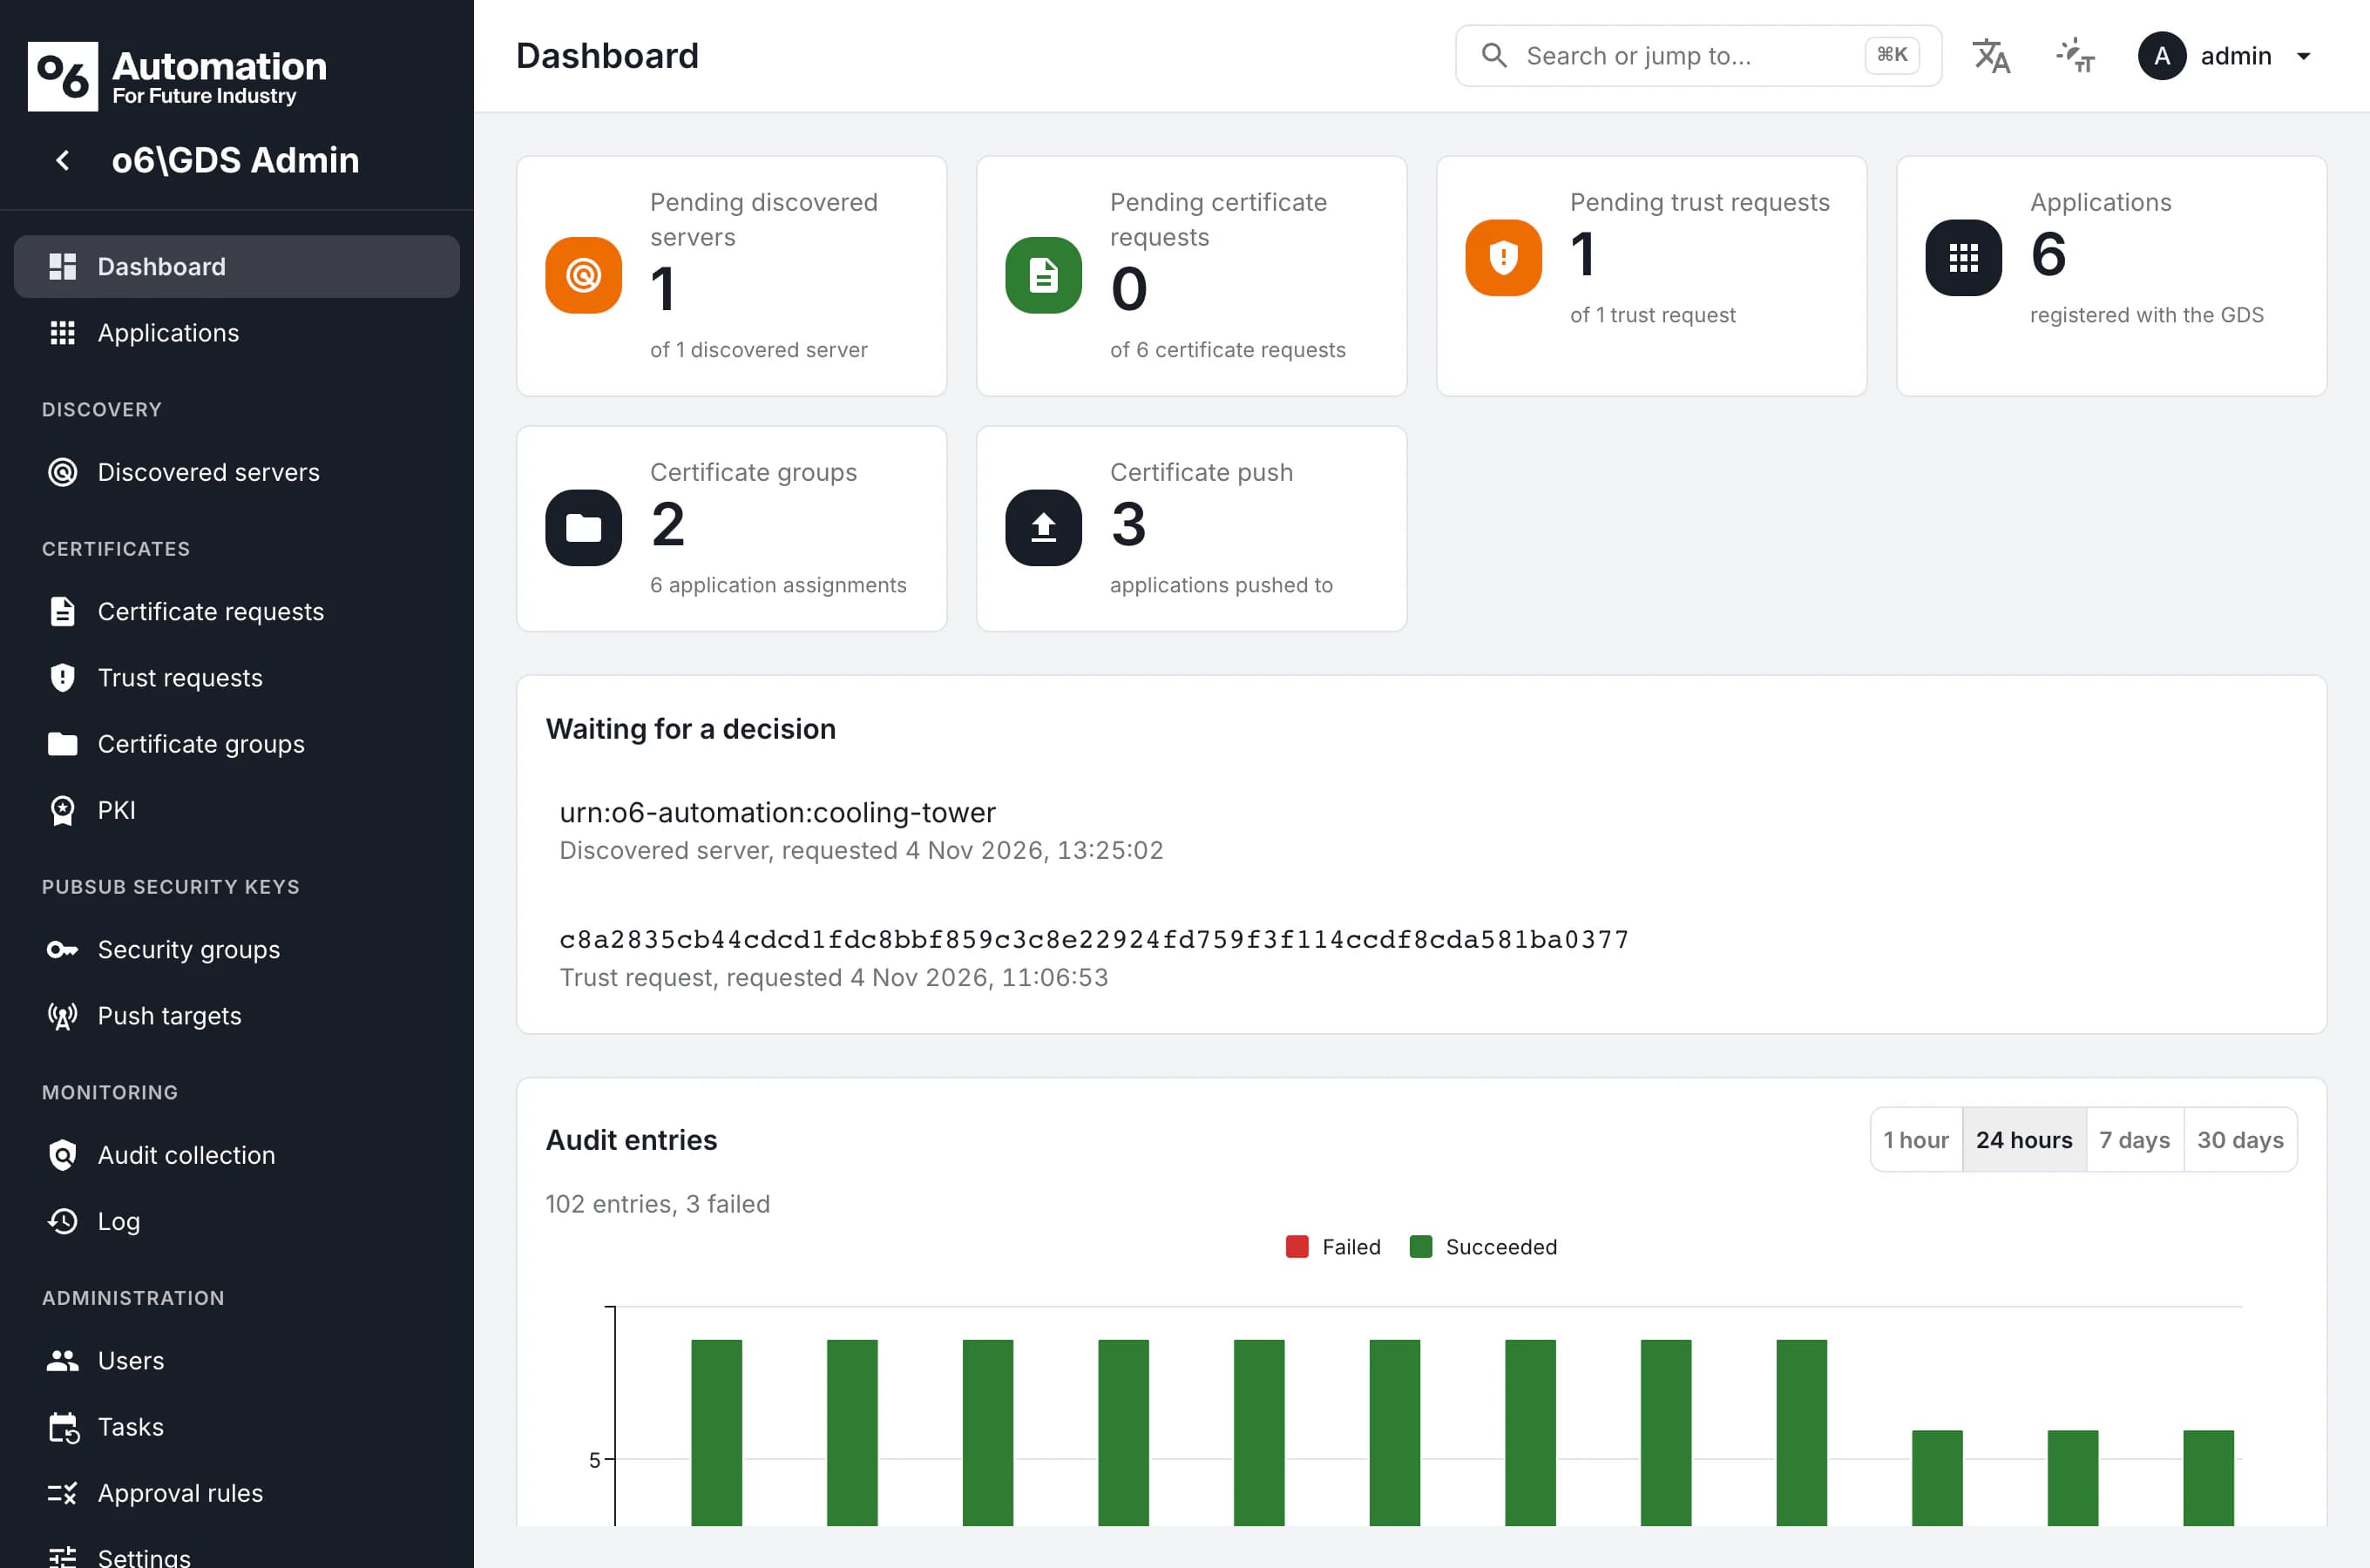
Entscheiden Sie Registrierungs-, Signier- und Vertrauensanfragen selbst oder über konfigurierbare Freigaberegeln. Discovery, Registrierungsstelle, Zertifizierungsstelle, Sicherheit und Beobachtung sind getrennte Rollen.
Registrieren Sie Anwendungen im Verzeichnis nach OPC UA Part 12, prüfen Sie per mDNS angekündigte Server und behalten Sie die Erreichbarkeit jeder Anwendung im Blick.
Jede Anfrage, jede Entscheidung und jeder Push ist im Log nachvollziehbar, bei Bedarf als Trace-Wasserfall. Audit-Events entfernter OPC UA-Anwendungen werden gesammelt, Logs lassen sich als OTLP/JSON exportieren.
Anwendungen, Zertifikate und ihr Betriebszustand in einem Arbeitsbereich.
Unsere OPC UA-Ingenieure führen Sie durch o6\GDS, abgestimmt auf Ihre Anlage: Ihre Anwendungen, Ihre Netzwerkstruktur und Ihre Sicherheitsanforderungen.
Demo buchenWir klären Ihre Anlage, Netzwerksegmente und Sicherheitsanforderungen.
Registrierung, Zertifikatsausstellung, Push und Erneuerung, live in o6\GDS gezeigt.
Integration und Betrieb in Ihrer Umgebung, gemeinsam geplant.
Technische Artikel, Release-Neuigkeiten, Schulungstermine und Unternehmensmeldungen von o6 Automation.